Ponto biométrico e a lei: LGPD, RGPD, BIPA, CCPA e o que significa de verdade “só no aparelho”
- FaceClock Team
- Privacy
- 22 de abril de 2026
Sumário
Este artigo existe porque recebo o mesmo e-mail o tempo todo.
Normalmente começa assim: “Estávamos pensando em usar ponto com reconhecimento facial, mas o nosso RH disse que teríamos de cumprir [tal lei]. Vai ser um pesadelo?”
A resposta curta: depende sobretudo de os dados biométricos saírem ou não do aparelho. A longa envolve várias leis, três processos judiciais, uma reforma de 2024 e uma distinção que a maioria dos fornecedores prefere deixar vaga. Vamos com calma.
Nada disto é consultoria jurídica. Se você tem uma implantação real com risco real, fale com um advogado de verdade. O que eu quero é dar a você o suficiente para saber o que perguntar a ele.
Primeiro, o Brasil
Se a sua empresa está no Brasil, duas regras vêm antes de tudo.
LGPD. Dado biométrico é dado pessoal sensível (art. 5º, II, da Lei 13.709/2018). O tratamento precisa de uma das bases do art. 11: consentimento específico e destacado, ou, sem consentimento, por exemplo o cumprimento de obrigação legal ou a prevenção à fraude na identificação. A ANPD pode aplicar multas de até 2% do faturamento, limitadas a 50 milhões de reais por infração. Transparência, finalidade e necessidade valem em dobro para dado sensível.
Portaria MTP 671/2021. Empresas com mais de 20 funcionários são obrigadas a registrar a jornada (art. 74 da CLT), e o registro eletrônico precisa seguir a Portaria 671: REP-C, REP-A ou REP-P, este último com programa registrado no INPI e certificado. O FaceClock não é um REP certificado. Na prática, ele pode servir como controle interno, para equipes abaixo do limite ou ao lado do sistema oficial, mas confirme com o seu contador antes de usá-lo como registro de ponto legal.
O resto do artigo trata das leis estrangeiras que mais aparecem nas conversas sobre ponto facial. A lógica delas é parecida com a da LGPD.
A versão curta
| Lei | Onde | O que exige de uma empresa com ponto facial | Quem pode processar |
|---|---|---|---|
| LGPD | Brasil | Base legal do art. 11, transparência, necessidade, segurança | ANPD; titulares na Justiça |
| RGPD, artigo 9 | UE / EEE | Base legal (quase nunca o consentimento), avaliação de impacto, minimização, informação, exclusão a pedido | Autoridades; titulares por danos |
| BIPA | Illinois | Aviso por escrito + autorização assinada antes da primeira leitura, política pública de retenção, sem repasse sem consentimento | Qualquer afetado: ação privada, US$ 1.000 / 5.000 por violação |
| CCPA / CPRA | Califórnia | Aviso na coleta, direito de saber, apagar e limitar o uso de dados sensíveis | Principalmente o regulador (CPPA) e o procurador-geral |
| CUBI | Texas | Aviso + consentimento antes da captura, destruição no ano seguinte ao fim da finalidade, proibição de venda | Só o procurador-geral, até US$ 25.000 por violação |
Se for ler só uma linha estrangeira, leia a da BIPA. É a que traz ações coletivas.
O que conta como dado biométrico
As principais leis definem de forma parecida, mas não idêntica.
O RGPD coloca os dados biométricos entre as categorias especiais do artigo 9: dados resultantes de um tratamento técnico específico das características físicas, fisiológicas ou comportamentais de uma pessoa, que permitam ou confirmem a sua identificação única. A LGPD segue a mesma linha.
A BIPA (Illinois Biometric Information Privacy Act, 740 ILCS 14) define “identificador biométrico” como “leitura de retina ou íris, impressão digital, impressão de voz ou leitura da geometria da mão ou do rosto”. À parte, cobre a “informação biométrica”: tudo o que se baseia nesses identificadores e serve para identificar alguém. Um vetor facial entra aí.
A CCPA/CPRA trata a informação biométrica de forma ampla, incluindo “imagens do rosto” das quais se possa extrair um modelo identificador, como uma impressão facial.
Daí saem três coisas que valem para qualquer relógio de ponto facial do mercado:
- Uma foto de rosto, usada para identificar alguém, é dado biométrico em todas essas leis.
- O vetor (embedding), a lista de números que o software calcula a partir da imagem e depois compara, é dado biométrico em todas elas. No FaceClock, são 128 números por pessoa.
- Apagar as fotos e ficar com o vetor continua sendo guardar dado biométrico.
O que as leis estrangeiras exigem
O essencial na prática. Há exceções e detalhes; o que importa é o formato geral.
RGPD
- Uma base legal. Na relação de trabalho quase nunca é o consentimento, porque o desequilíbrio de poder torna difícil defender que ele foi “livre”. Costuma ser uma lei nacional que autorize o ponto biométrico ou um interesse legítimo muito bem argumentado. Alguns países são rígidos: a autoridade holandesa multou uma empresa em 725 mil euros em 2020 por ponto com impressão digital.
- Uma avaliação de impacto. Para tratamento biométrico sistemático de funcionários, parta do princípio de que você precisa de uma.
- Minimização, medidas de segurança, informação clara e os direitos de sempre (acesso, exclusão).
BIPA
- Aviso por escrito e autorização assinada antes da primeira leitura. Desde a reforma de 2024 (SB 2979, sancionada em 2 de agosto de 2024), assinatura eletrônica vale.
- Um cronograma público e escrito de retenção e destruição.
- Destruição quando a finalidade for cumprida ou em até 3 anos após a última interação da pessoa com você, o que vier primeiro. No ponto, isso costuma significar: no máximo três anos depois que o funcionário sair, e antes se a sua política escrita disser.
- Nada de vender, alugar ou negociar. Nada de repassar sem consentimento: essa é a seção 15(d).
- Cuidado razoável ao armazenar e transmitir.
As multas explicam tanta atenção: US$ 1.000 por violação culposa e US$ 5.000 por violação intencional ou imprudente. Dois casos transformaram isso em dinheiro de verdade. Rosenbach v. Six Flags (2019) decidiu que não é preciso provar dano real para processar. Cothron v. White Castle (2023) decidiu que cada leitura era uma violação separada, o que colocou a exposição teórica da White Castle na casa dos bilhões.
A reforma de 2024 freou isso: a coleta repetida da mesma pessoa pelo mesmo método agora conta como uma violação, não uma por batida de ponto. O teto caiu bastante. A regra básica não mudou: se você lê o rosto de um funcionário em Illinois sem autorização assinada antes, está exposto.
CCPA / CPRA
- Aviso no momento da coleta: o que você coleta e para quê.
- Direito de saber, de apagar e de se opor à venda ou ao compartilhamento.
- Dados biométricos usados para identificar são “informação pessoal sensível”, o que acrescenta o direito de limitar o uso.
- Desde janeiro de 2023, dados de funcionários estão totalmente incluídos.
Texas
A CUBI do Texas (Business and Commerce Code §503.001) tem o formato da BIPA, mas sem ações privadas: aviso e consentimento antes da captura, sem venda, destruição no ano seguinte ao fim da finalidade. Só o procurador-geral pode aplicá-la, mas pode pedir até US$ 25.000 por violação, e em 2024 fechou um acordo de 1,4 bilhão de dólares com a Meta com base nessa lei. Não é uma lei adormecida.
Como o “só no aparelho” muda o cenário
Esta é a distinção que mais importa e a que as páginas de marketing deixam embaçada.
Processamento na nuvem. O aparelho tira uma foto e a envia (ou envia o vetor) para um servidor. O servidor compara e devolve um nome. A maioria dos relógios faciais “fáceis de instalar” funciona assim. Os dados biométricos trafegam e ficam guardados na nuvem do fornecedor, que vira no mínimo operador de dados, e cada lei acima passa a ter uma segunda parte com que se preocupar.
Processamento no aparelho. O celular ou tablet captura a imagem, calcula o vetor com um modelo que vem dentro do app, compara com os vetores guardados naquele mesmo aparelho e dá um resultado: bate ou não bate. Nada sai do aparelho. Não existe servidor.
As leis tratam esses dois casos de forma muito diferente:
- LGPD e RGPD: não há contrato com operador, nem transferência internacional, nem risco de vazamento no fornecedor. A base legal e a avaliação de impacto continuam sendo suas, mas a parte de riscos encolhe muito.
- BIPA: a seção 15(d) trata de repasse. Se os dados nunca saem do aparelho, não há repasse a ninguém. As obrigações de consentimento e retenção continuam; a exposição por transmissão desaparece.
- CCPA: as questões de “venda” e “compartilhamento” praticamente somem, porque não há nada para vender ou compartilhar. O direito de saber e de apagar vira algo que a pessoa com o tablet na mão resolve em dois minutos.
Não é mágica. O peso regulatório passa para você, a empresa, e some o que mais assustava: acesso de terceiros, transferências internacionais e um vazamento no fornecedor expondo a sua equipe.
O que o FaceClock guarda, exatamente, e onde
Promessa vaga de privacidade sai barato, então aqui vai o inventário completo do FaceClock, tirado do próprio app e não de um folheto.
| Dado | Onde fica | Por quanto tempo |
|---|---|---|
| Uma foto de referência por funcionário | Armazenamento do app no aparelho | Até você apagar o funcionário |
| Vetor facial (128 números) por funcionário | Banco SQLite local no aparelho | Até você apagar o funcionário |
| Nome do funcionário | Banco local | Até você apagar o funcionário |
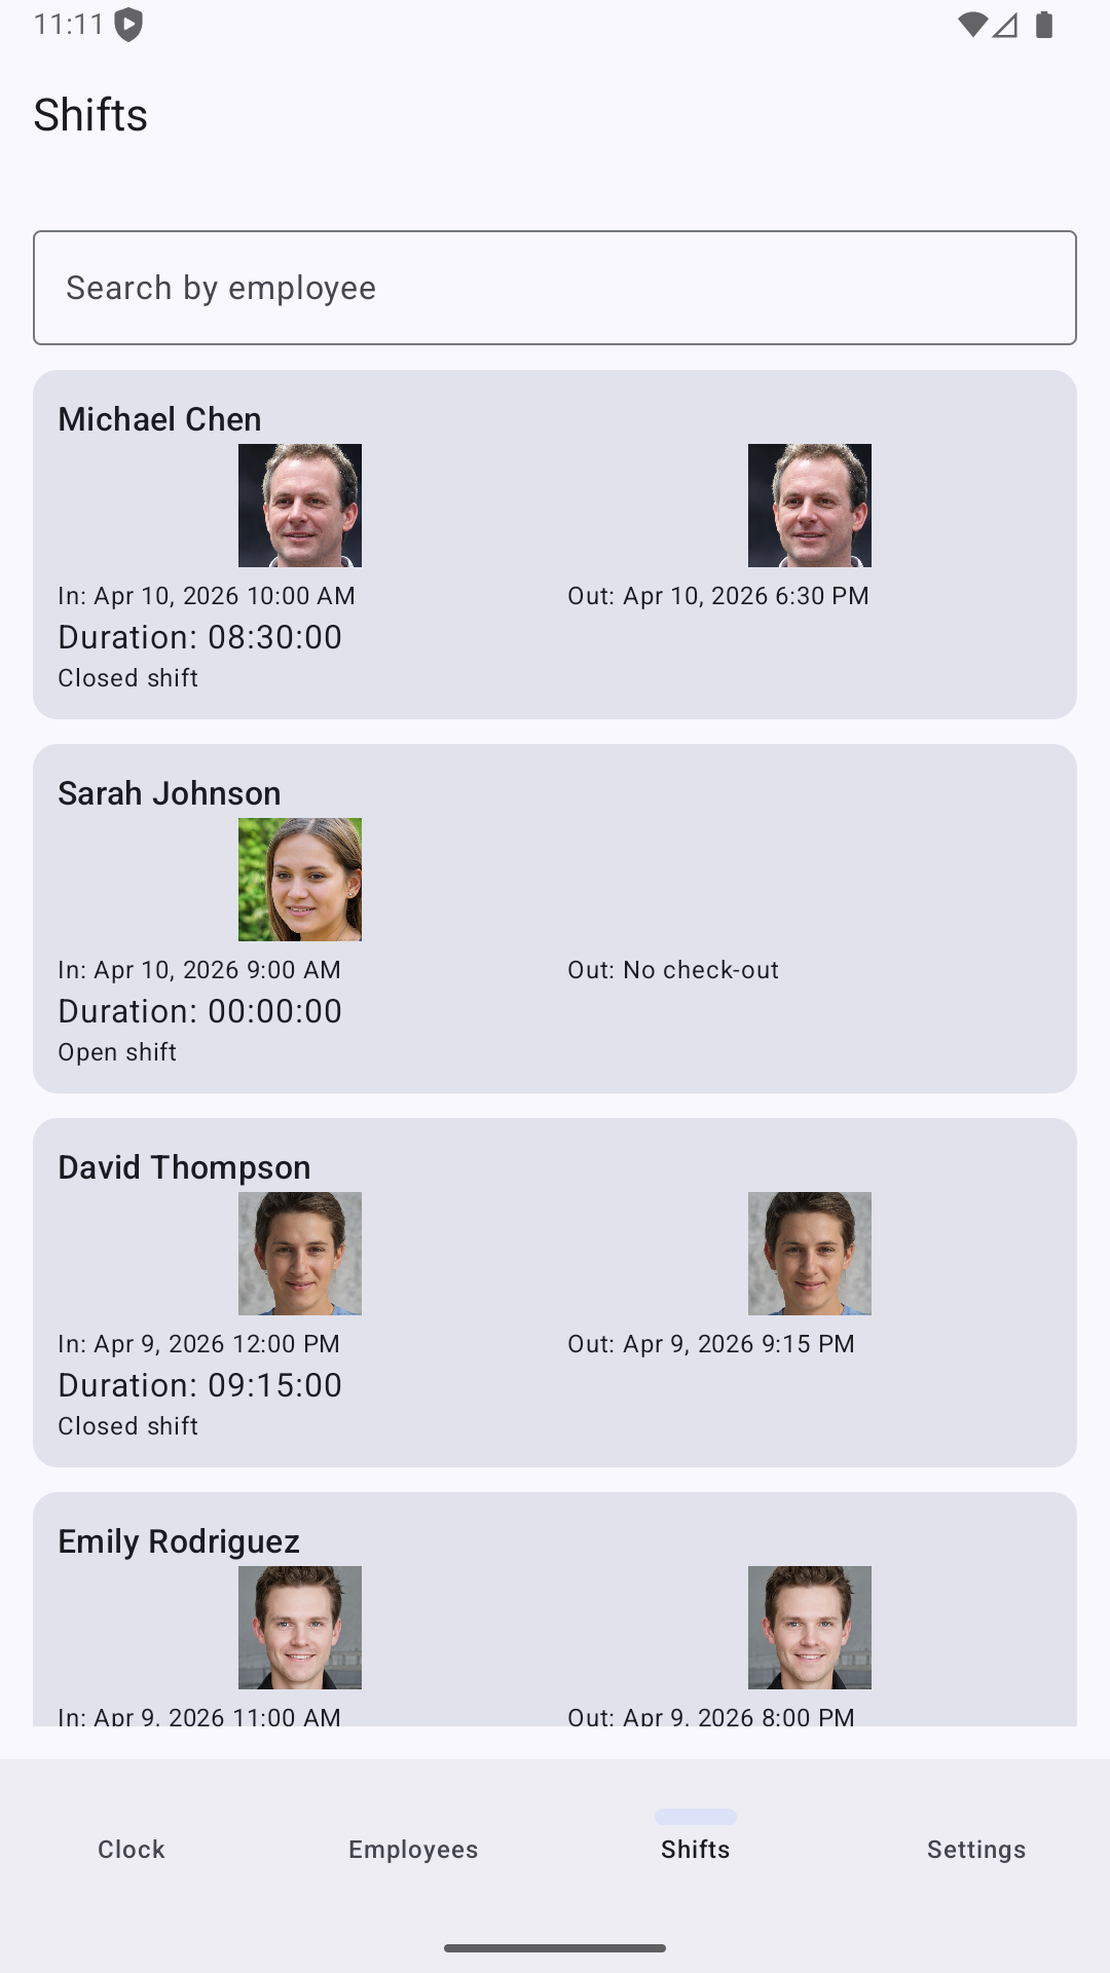
| Foto de entrada e de saída de cada turno | Armazenamento do app no aparelho | Apagadas automaticamente após 90 dias |
| Horários e duração dos turnos | Banco local | Apagados automaticamente após 90 dias |
Uma tarefa em segundo plano roda a cada hora e apaga turnos e fotos com mais de 90 dias. Os 90 dias são fixos no app, não é uma configuração que alguém possa mudar sem ninguém perceber.
A detecção de rostos usa o YuNet e a comparação usa o SFace, dois modelos abertos do OpenCV Zoo, executados no aparelho com o ONNX Runtime. O manifesto Android do app declara uma única permissão, CAMERA. Não existe permissão INTERNET, então o próprio sistema operacional não deixa o app abrir conexão de rede. Sem SDK de analytics, sem relatório de erros.
O que o “no aparelho” precisa cumprir para valer
Coisas que vejo rotuladas errado:
“Processamento na borda” nem sempre é no aparelho. Alguns produtos calculam o vetor no seu escritório e depois mandam para a nuvem para comparar. Continua sendo um fluxo de dados biométricos para terceiros.
“Apagamos as fotos na hora” não adianta se o vetor fica na nuvem. O vetor é dado biométrico em todas as leis acima.
“Não guardamos dados biométricos nos nossos servidores” não adianta se eles são transmitidos. A transmissão é um evento regulado por si só, principalmente pela seção 15(d) da BIPA.
Para a promessa de processamento só no aparelho se sustentar, tudo isto precisa ser verdade:
- O modelo de comparação roda no aparelho.
- Os vetores ficam só no armazenamento local do app.
- A comparação funciona sem rede nenhuma: em modo avião, indefinidamente.
- Nenhuma telemetria inclui dado biométrico, com ou sem hash.
O primeiro e o terceiro itens você mesmo pode conferir. Em qualquer app Android, a lista de permissões na página do Google Play (ou em Configurações, Apps) diz se ele pode acessar a internet. Se INTERNET não está lá, ele não pode. Com apps que têm essa permissão, você depende da documentação do fornecedor.
O que você ainda precisa fazer como empresa
Mesmo com a arquitetura mais limpa, a empresa que instala o relógio é a controladora. Você ainda precisa:
- Definir a base legal. Pela LGPD e pelo RGPD, é a parte que precisa de argumento cuidadoso. Busque orientação local.
- Escrever um aviso de uma página. O que você coleta, por quê, onde fica, por quanto tempo e quem vê. A tabela acima já é quase tudo.
- Colher a assinatura onde a lei exige. Illinois: autorização por escrito antes da primeira leitura. Texas: consentimento antes da captura. No Brasil, se a base for o consentimento, ele precisa ser específico e destacado.
- Oferecer uma alternativa. Uma folha de ponto manual para quem não quiser não custa nada e tira muita tensão da conversa.
- Manter os prazos de guarda coerentes. O FaceClock guarda os turnos por 90 dias. Se você precisa guardar registros de jornada por mais tempo (e no Brasil precisa, por causa dos prazos trabalhistas), exporte o CSV todo mês e guarde. A exportação não tem rostos, então o seu registro de longo prazo não é biométrico.
- Apagar as pessoas quando saem. Remover um funcionário no FaceClock apaga o perfil, a foto de referência e o vetor do aparelho. Coloque “apagar do relógio de ponto” no checklist de desligamento, junto com “pegar a chave de volta”.
Três coisas que surpreendem
O consentimento não é a bala de prata que parece. Uma autoridade que olhe para uma relação entre empresa e funcionário vai perguntar se dizer não era uma opção real. Por isso a alternativa do item 4 importa.
Backups do aparelho podem trazer a nuvem de volta. O Android pode fazer backup dos dados dos apps na conta Google do dono. Se o aparelho é de uma pessoa e não da empresa, confira as configurações de backup, ou use um tablet dedicado com conta da empresa e backup desligado.
Ex-funcionários ficam para trás. O limite de três anos da BIPA conta a partir da última interação, então quem saiu em 2024 não deveria continuar cadastrado em 2027. A limpeza de 90 dias vale para os turnos, não para o cadastro da pessoa: isso é com o seu checklist de desligamento.
Onde complica
Os casos fáceis são os mais comuns: uma cafeteria, um consultório odontológico, uma oficina. Costumam terminar com um aviso de uma página, uma assinatura e um parágrafo no manual da equipe.
Os difíceis envolvem vários países ao mesmo tempo, regras setoriais por cima (saúde, finanças) ou acordo coletivo e sindicato com processo próprio.
Minha recomendação
Faça duas coisas, nesta ordem.
Primeiro, garanta que a arquitetura é de fato no aparelho. Isso elimina a maior parte da complexidade jurídica. Confira (olhe as permissões) em vez de confiar no site do fornecedor. O nosso guia para escolher um relógio de ponto com reconhecimento facial tem um checklist para isso.
Segundo, reserve quinze minutos com um advogado trabalhista para confirmar o seu caso. Custa pouco.
Se as duas coisas baterem, você está quase pronto. O “pesadelo da privacidade biométrica” que tanto preocupa é, na maior parte, um problema do processamento na nuvem, não do reconhecimento facial. E se quiser ver como fica o registro do dia a dia sem conta na nuvem, como controlar as horas da equipe sem nuvem cobre o resto.