Absensi biometrik dan hukum: UU PDP, GDPR, BIPA, CCPA, dan arti sebenarnya dari “hanya di perangkat”
- FaceClock Team
- Privacy
- 22 April 2026
Daftar isi
Artikel ini ada karena saya terus menerima email yang sama.
Biasanya dimulai begini: “Kami berencana memakai absensi dengan pengenalan wajah, tapi bagian HR bilang kami harus mematuhi [aturan tertentu]. Apakah bakal jadi mimpi buruk?”
Jawaban singkatnya: sangat tergantung apakah data biometrik keluar dari perangkat. Jawaban panjangnya melibatkan beberapa undang-undang, tiga putusan pengadilan, satu perubahan di 2024, dan satu perbedaan yang sering dibuat kabur oleh kebanyakan penyedia.
Ini bukan nasihat hukum. Kalau Anda punya pemasangan nyata dengan risiko nyata, bicarakan dengan pengacara sungguhan. Tujuan saya adalah memberi Anda cukup bekal untuk tahu apa yang perlu ditanyakan.
Pertama, Indonesia
Kalau usaha Anda di Indonesia, ini yang perlu diketahui lebih dulu.
Data biometrik adalah data pribadi spesifik. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) menggolongkan data biometrik sebagai data pribadi yang bersifat spesifik. Pemrosesannya harus punya dasar hukum yang sah, misalnya persetujuan yang eksplisit dan sah dari karyawan, atau pemenuhan kewajiban perjanjian atau kewajiban hukum. Masa transisi UU PDP berakhir pada Oktober 2024, jadi aturannya sudah berlaku penuh.
Penilaian dampak dan kewajiban lain. UU PDP mewajibkan penilaian dampak pelindungan data untuk pemrosesan yang berisiko tinggi, termasuk pemrosesan data pribadi spesifik. Pengendali juga wajib memberi tahu subjek data tentang tujuan pemrosesan, menjaga keamanannya, dan memenuhi hak-hak subjek data. Sanksi administratif bisa berupa denda hingga 2% dari pendapatan tahunan.
Sediakan alternatif. Dalam hubungan kerja, persetujuan karyawan tidak selalu benar-benar bebas. Cara paling aman adalah tidak mewajibkan absensi wajah dan menyediakan pilihan lain, misalnya kartu, PIN, atau buku absen, bagi yang tidak mau.
Kabar baiknya: seperti dijelaskan di bawah, pemrosesan di perangkat sangat menyederhanakan sisa gambarannya. Kabar buruknya: persetujuan dan alternatif tetap dibutuhkan.
Sekilas aturan di negara lain
| Aturan | Di mana | Yang diminta dari pemberi kerja yang memakai absensi wajah | Siapa yang bisa bertindak |
|---|---|---|---|
| UU PDP | Indonesia | Dasar hukum (sering persetujuan eksplisit), pemberitahuan, penilaian dampak, keamanan, alternatif | Lembaga pengawas; subjek data |
| GDPR Pasal 9 | Uni Eropa / EEA | Dasar hukum (jarang persetujuan), penilaian dampak, minimisasi, pemberitahuan, penghapusan atas permintaan | Otoritas pengawas; individu yang menuntut ganti rugi |
| BIPA | Illinois | Pemberitahuan tertulis + izin bertanda tangan sebelum pemindaian pertama, kebijakan retensi publik, tanpa pengungkapan tanpa persetujuan | Siapa pun yang terdampak: gugatan pribadi, 1.000 / 5.000 dolar per pelanggaran |
| CCPA / CPRA | California | Pemberitahuan saat pengumpulan, hak untuk tahu, menghapus, dan membatasi penggunaan data sensitif | Terutama regulator (CPPA) dan jaksa agung negara bagian |
| CUBI | Texas | Pemberitahuan + persetujuan sebelum pengambilan, pemusnahan dalam setahun setelah tujuan selesai, larangan menjual | Hanya jaksa agung, hingga 25.000 dolar per pelanggaran |
Kalau hanya mau membaca satu baris luar negeri, bacalah BIPA. Itulah yang memicu gugatan kelompok.
Apa yang dihitung sebagai data biometrik
Aturan-aturan besar mendefinisikannya dengan cara mirip, tapi tidak sama persis.
GDPR memasukkan data biometrik ke dalam kategori khusus Pasal 9: data pribadi hasil pemrosesan teknis khusus atas karakteristik fisik, fisiologis, atau perilaku seseorang yang memungkinkan atau memastikan identifikasi unik orang tersebut. UU PDP berada di jalur yang sama.
BIPA (Illinois Biometric Information Privacy Act, 740 ILCS 14) mendefinisikan “pengenal biometrik” sebagai “pemindaian retina atau iris, sidik jari, sidik suara, atau pemindaian geometri tangan atau wajah”. Secara terpisah, BIPA mencakup “informasi biometrik”: apa pun yang didasarkan pada pengenal tersebut dan dipakai untuk mengidentifikasi seseorang. Vektor wajah termasuk di sini.
CCPA/CPRA memaknai informasi biometrik secara luas, termasuk “gambar wajah” yang dapat diekstrak menjadi templat pengenal seperti sidik wajah.
Dari sini muncul tiga hal yang berlaku untuk setiap mesin absensi wajah di pasaran:
- Foto wajah, yang dipakai untuk mengenali seseorang, adalah data biometrik menurut semua aturan itu.
- Vektor (embedding), yaitu deretan angka yang dihitung perangkat lunak dari gambar lalu dibandingkan, juga data biometrik menurut semuanya. Di FaceClock, itu 128 angka per orang.
- Menghapus foto tapi menyimpan vektornya tetap berarti menyimpan data biometrik.
Apa yang diminta aturan luar negeri
Intinya dalam praktik. Ada pengecualian; yang penting bentuk umumnya.
GDPR
- Dasar hukum. Dalam hubungan kerja jarang berupa persetujuan, karena ketimpangan kekuasaan membuat persetujuan sulit dianggap “bebas”. Biasanya berupa undang-undang nasional yang mengizinkan biometrik, atau kepentingan sah yang diargumentasikan dengan sangat baik. Sebagian otoritas tegas: otoritas Belanda mendenda sebuah perusahaan 725.000 euro pada 2020 karena absensi sidik jari.
- Penilaian dampak. Untuk pemrosesan biometrik karyawan secara sistematis, anggap saja itu wajib.
- Minimisasi data, langkah keamanan, pemberitahuan yang jelas, dan hak-hak subjek data yang biasa (akses, penghapusan).
BIPA
- Pemberitahuan tertulis dan izin bertanda tangan sebelum pemindaian pertama. Sejak perubahan 2024 (SB 2979, ditandatangani 2 Agustus 2024), tanda tangan elektronik juga sah.
- Jadwal retensi dan pemusnahan tertulis yang dipublikasikan.
- Pemusnahan saat tujuan tercapai atau dalam 3 tahun sejak interaksi terakhir orang itu dengan Anda, mana yang lebih dulu.
- Tidak boleh menjual, menyewakan, atau memperdagangkan. Tidak boleh mengungkapkan tanpa persetujuan: itu Pasal 15(d).
- Kehati-hatian yang wajar dalam penyimpanan dan pengiriman.
Sanksinya yang membuat BIPA disorot: 1.000 dolar per pelanggaran karena lalai, 5.000 dolar per pelanggaran yang disengaja atau sembrono. Dua putusan mengubahnya jadi uang sungguhan. Rosenbach v. Six Flags (2019) memutuskan penggugat tidak perlu membuktikan kerugian nyata. Cothron v. White Castle (2023) memutuskan setiap pemindaian adalah pelanggaran tersendiri, sehingga eksposur teoretis White Castle mencapai miliaran.
Perubahan 2024 meredamnya: pengumpulan berulang dari orang yang sama dengan metode yang sama kini dihitung sebagai satu pelanggaran, bukan satu per absen. Batas atasnya turun jauh. Aturan dasarnya tidak berubah: memindai wajah karyawan di Illinois tanpa izin bertanda tangan lebih dulu tetap berisiko.
CCPA / CPRA
- Pemberitahuan saat pengumpulan: apa yang dikumpulkan dan untuk apa.
- Hak untuk tahu, menghapus, dan menolak penjualan atau pembagian.
- Data biometrik untuk identifikasi adalah “informasi pribadi sensitif”, yang menambah hak untuk membatasi penggunaannya.
- Sejak Januari 2023, data karyawan tercakup sepenuhnya.
Texas
Undang-undang CUBI di Texas (Business and Commerce Code §503.001) mirip BIPA tapi tanpa gugatan pribadi: pemberitahuan dan persetujuan sebelum pengambilan, tidak boleh dijual, dimusnahkan dalam setahun setelah tujuan selesai. Hanya jaksa agung yang bisa menegakkannya, tetapi bisa menuntut hingga 25.000 dolar per pelanggaran, dan pada 2024 mencapai penyelesaian 1,4 miliar dolar dengan Meta berdasarkan undang-undang ini. Ini bukan aturan yang tertidur.
Apa yang berubah dengan “hanya di perangkat”
Inilah perbedaan terpenting, dan yang paling sering dikaburkan halaman pemasaran.
Pemrosesan di cloud. Perangkat mengambil foto lalu mengirimkannya (atau vektornya) ke server. Server mencocokkan dan mengembalikan nama. Kebanyakan mesin absensi wajah yang “mudah dipasang” bekerja seperti ini. Data biometrik dikirim dan disimpan di cloud penyedia, yang minimal menjadi prosesor data, dan setiap aturan di atas punya pihak kedua yang harus diperhatikan.
Pemrosesan di perangkat. Ponsel atau tablet mengambil gambar, menghitung vektor dengan model yang ada di dalam aplikasi, membandingkannya dengan vektor yang tersimpan di perangkat yang sama, lalu memberi hasil: cocok atau tidak. Tidak ada yang keluar dari perangkat. Tidak ada server.
Aturan-aturan itu memperlakukan kedua hal ini sangat berbeda:
- UU PDP dan GDPR: tidak ada perjanjian dengan prosesor, tidak ada transfer ke luar negeri, tidak ada risiko kebocoran di penyedia. Dasar hukum dan penilaian dampak tetap tanggung jawab Anda, tetapi bagian risikonya jauh lebih pendek.
- BIPA: Pasal 15(d) mengatur pengungkapan. Kalau data tidak pernah keluar dari perangkat, tidak ada pengungkapan kepada siapa pun. Kewajiban persetujuan dan retensi tetap ada; risiko karena pengiriman hilang.
- CCPA: pertanyaan soal “penjualan” dan “pembagian” hampir hilang, karena tidak ada yang bisa dijual atau dibagikan.
Ini bukan sihir. Beban regulasi berpindah ke Anda sebagai pemberi kerja, dan yang paling ditakuti hilang: akses pihak ketiga, transfer lintas negara, dan kebocoran di penyedia yang merugikan tim Anda.
Apa persisnya yang disimpan FaceClock, dan di mana
Janji privasi yang samar itu murah, jadi inilah inventaris lengkap FaceClock, diambil dari aplikasinya sendiri, bukan dari brosur.
| Data | Disimpan di | Berapa lama |
|---|---|---|
| Satu foto referensi per karyawan | Penyimpanan aplikasi di perangkat | Sampai karyawan dihapus |
| Vektor wajah (128 angka) per karyawan | Database SQLite lokal di perangkat | Sampai karyawan dihapus |
| Nama karyawan | Database lokal | Sampai karyawan dihapus |
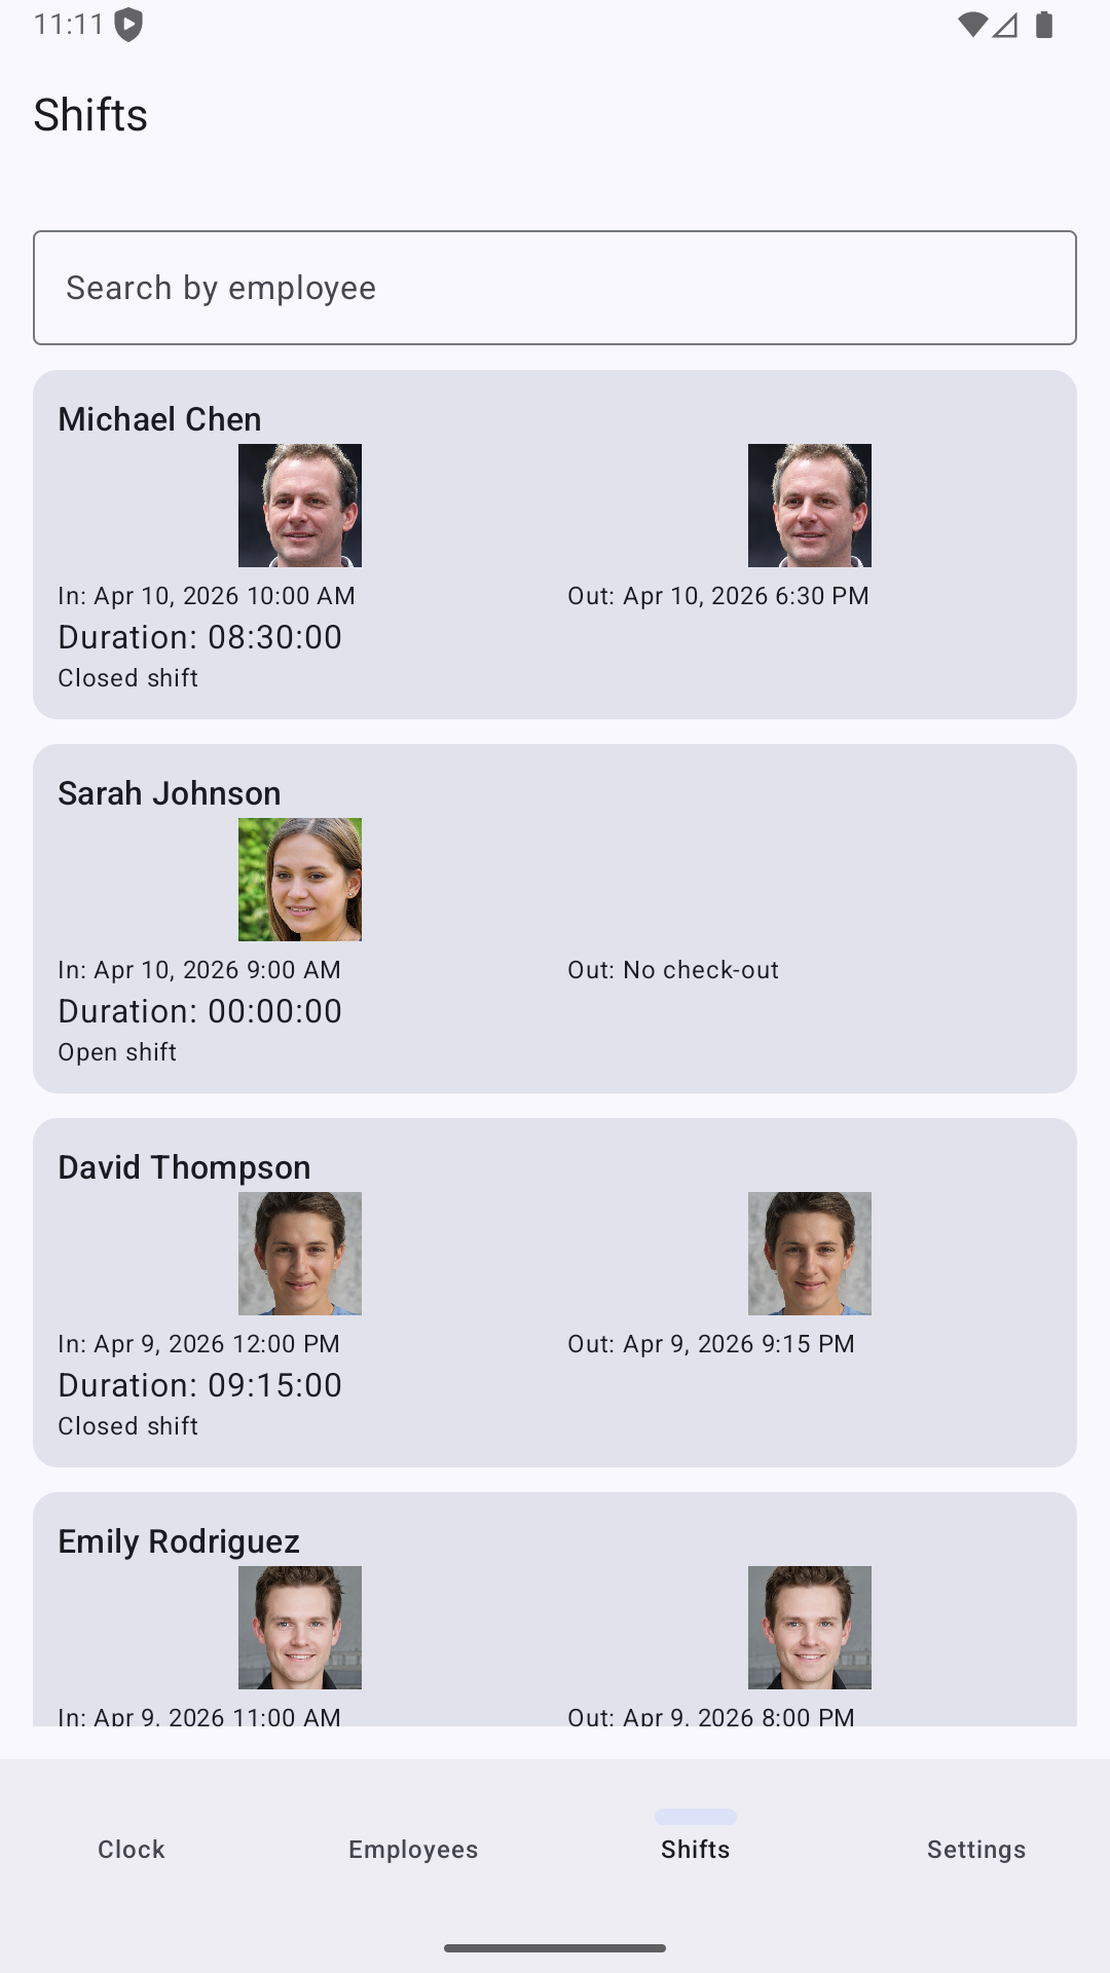
| Foto masuk dan pulang tiap shift | Penyimpanan aplikasi di perangkat | Otomatis dihapus setelah 90 hari |
| Jam dan durasi shift | Database lokal | Otomatis dihapus setelah 90 hari |
Tugas latar belakang berjalan setiap jam dan menghapus shift beserta fotonya yang lebih dari 90 hari. Angka 90 hari itu tetap di aplikasi, bukan pengaturan yang bisa diubah diam-diam.
Deteksi wajah memakai YuNet dan pencocokan memakai SFace, dua model terbuka dari OpenCV Zoo yang berjalan di perangkat lewat ONNX Runtime. Manifest Android aplikasi hanya mendeklarasikan satu izin, CAMERA. Tidak ada izin INTERNET, sehingga sistem operasi sendiri tidak mengizinkan aplikasi membuka koneksi jaringan. Tanpa SDK analitik, tanpa pelaporan crash.
Syarat agar “di perangkat” benar-benar berlaku
Hal-hal yang sering saya lihat diberi label keliru:
“Pemrosesan edge” tidak selalu berarti “di perangkat”. Sebagian produk menghitung vektor di kantor Anda lalu mengirimkannya ke cloud untuk dicocokkan. Itu tetap aliran data biometrik ke pihak ketiga.
“Kami langsung menghapus foto” tidak berarti apa-apa jika vektornya tetap di cloud. Vektor adalah data biometrik menurut semua aturan di atas.
“Kami tidak menyimpan data biometrik di server kami” tidak berarti apa-apa jika datanya dikirim. Pengiriman sendiri adalah peristiwa yang diatur, terutama menurut Pasal 15(d) BIPA.
Agar janji “hanya di perangkat” benar, semua ini harus terpenuhi:
- Model pencocokan berjalan di perangkat.
- Vektor hanya ada di penyimpanan lokal aplikasi.
- Pencocokan tetap jalan tanpa jaringan sama sekali: mode pesawat, tanpa batas waktu.
- Tidak ada telemetri yang memuat data biometrik, baik di-hash maupun tidak.
Poin pertama dan ketiga bisa Anda periksa sendiri. Untuk aplikasi Android mana pun, daftar izin di halaman Google Play (atau di Setelan, Aplikasi) menunjukkan apakah aplikasi bisa mengakses internet. Kalau INTERNET tidak ada, aplikasi tidak bisa. Untuk aplikasi yang memilikinya, Anda bergantung pada dokumentasi penyedia.
Yang tetap harus Anda lakukan sebagai pemberi kerja
Bahkan dengan arsitektur paling bersih, usaha yang memasang mesin absensi adalah pengendali data. Anda tetap perlu:
- Menentukan dasar hukum. Di Indonesia biasanya persetujuan eksplisit yang benar-benar sukarela, plus alternatif. Minta nasihat setempat.
- Menulis pemberitahuan satu halaman. Apa yang dikumpulkan, untuk apa, di mana, berapa lama, dan siapa yang bisa melihat. Tabel di atas sudah hampir semuanya.
- Meminta tanda tangan di tempat yang diwajibkan hukum. Illinois: izin tertulis sebelum pemindaian pertama. Texas: persetujuan sebelum pengambilan.
- Menyediakan alternatif. Kartu, PIN, atau buku absen bagi yang tidak mau. Tanpa biaya dan meredakan banyak ketegangan.
- Menyelaraskan masa simpan. FaceClock menyimpan shift selama 90 hari. Jika catatan kerja harus disimpan lebih lama, ekspor CSV setiap bulan dan arsipkan. File ekspor tidak memuat wajah, jadi arsip jangka panjang Anda bukan data biometrik.
- Menghapus karyawan yang keluar. Menghapus karyawan di FaceClock menghapus profil, foto referensi, dan vektornya dari perangkat. Masukkan “hapus dari mesin absensi” ke daftar periksa karyawan keluar, di samping “kembalikan kunci”.
Tiga hal yang sering mengejutkan
Persetujuan bukan jurus sakti. Otoritas yang melihat hubungan pemberi kerja dan karyawan akan bertanya apakah menolak benar-benar sebuah pilihan. Karena itu alternatif di poin 4 penting.
Cadangan perangkat bisa membawa cloud kembali. Android dapat mencadangkan data aplikasi ke akun Google pemilik. Jika perangkat milik pribadi, bukan milik usaha, periksa pengaturan cadangan, atau pakai tablet khusus dengan akun usaha dan cadangan dimatikan.
Mantan karyawan tertinggal. Batas tiga tahun BIPA dihitung dari interaksi terakhir, jadi orang yang keluar pada 2024 tidak boleh masih terdaftar pada 2027. Pembersihan 90 hari berlaku untuk shift, bukan untuk pendaftaran orangnya. Itu tugas daftar periksa karyawan keluar.
Di mana jadi rumit
Kasus mudah adalah yang paling umum: satu kafe, satu klinik gigi, satu bengkel. Biasanya selesai dengan pemberitahuan satu halaman, formulir persetujuan, alternatif, dan satu paragraf di peraturan perusahaan.
Kasus sulit melibatkan beberapa negara sekaligus, aturan sektor tambahan (kesehatan, keuangan), atau serikat pekerja dengan prosesnya sendiri.
Rekomendasi saya
Lakukan dua hal, dengan urutan ini.
Pertama, pastikan arsitekturnya benar-benar di perangkat. Ini menghilangkan sebagian besar kerumitan hukum. Periksa sendiri (lihat izinnya), jangan hanya percaya halaman penyedia. Panduan memilih mesin absensi wajah kami punya daftar periksa untuk itu.
Kedua, luangkan lima belas menit dengan konsultan hukum ketenagakerjaan atau pelindungan data untuk memastikan kasus Anda. Biayanya kecil.
Kalau keduanya beres, Anda hampir selesai. “Mimpi buruk privasi biometrik” yang ditakuti banyak orang sebagian besar adalah masalah pemrosesan di cloud, bukan masalah pengenalan wajah itu sendiri. Dan kalau ingin melihat bagaimana pencatatan harian berjalan tanpa akun cloud, cara mencatat jam kerja karyawan tanpa cloud membahas sisanya.