Pointeuses biométriques et la loi : RGPD, CNIL, BIPA, CCPA et ce que veut vraiment dire « uniquement sur l'appareil »
- FaceClock Team
- Privacy
- 22 avril 2026
Sommaire
Cet article existe parce que je reçois sans arrêt le même e-mail.
Il commence en général comme ça : « Nous pensions utiliser une pointeuse à reconnaissance faciale, mais notre RH dit qu’il faudrait respecter [telle loi]. Est-ce que ça va être un cauchemar ? »
La réponse courte : ça dépend surtout de si les données biométriques quittent l’appareil. La longue fait intervenir plusieurs lois, trois décisions de justice, une réforme de 2024 et une distinction que la plupart des fournisseurs préfèrent laisser dans le flou. Et, pour les employeurs installés en France, une position de la CNIL qu’il faut connaître avant tout le reste.
Rien de tout ça n’est un conseil juridique. Si vous avez un vrai déploiement avec un vrai risque, parlez à un vrai avocat. Mon but est de vous donner de quoi savoir quoi lui demander.
D’abord, la France : la position de la CNIL
Soyons directs, parce que c’est le point qui compte le plus pour un employeur français.
La CNIL a publié en 2019 un règlement type sur la biométrie sur le lieu de travail. Il encadre l’usage de la biométrie pour contrôler l’accès aux locaux, aux appareils et aux applications professionnelles. Le contrôle des horaires n’en fait pas partie : la CNIL considère que la biométrie n’est pas justifiée pour simplement vérifier les heures d’arrivée et de départ des salariés, et qu’un badge ou une feuille d’émargement suffit.
Concrètement, pour un employeur en France, utiliser FaceClock, ou n’importe quelle pointeuse faciale, pour le seul suivi du temps de travail présente un vrai risque de non-conformité, même si les données ne quittent jamais l’appareil. Le traitement sur l’appareil réduit beaucoup d’autres risques, décrits plus bas, mais il ne change pas la question de la proportionnalité. Si vous êtes en France, parlez-en à votre délégué à la protection des données ou à un avocat avant de déployer quoi que ce soit.
En Belgique, en Suisse, au Luxembourg ou au Canada, les règles sont différentes, mais la logique de proportionnalité existe presque partout. Le reste de cet article détaille les autres lois qui reviennent le plus dans les conversations sur le pointage facial.
La version courte
| Loi | Où | Ce qu’elle exige d’un employeur qui utilise une pointeuse faciale | Qui peut agir |
|---|---|---|---|
| RGPD, article 9 + CNIL | France | Proportionnalité : la CNIL écarte la biométrie pour le simple contrôle des horaires | CNIL ; personnes concernées |
| RGPD, article 9 | UE / EEE | Base légale (rarement le consentement), AIPD, minimisation, information, effacement sur demande | Autorités ; personnes concernées pour dommages |
| BIPA | Illinois | Notice écrite + autorisation signée avant le premier scan, politique publique de conservation, aucune divulgation sans consentement | Toute personne concernée : action privée, 1 000 / 5 000 $ par violation |
| CCPA / CPRA | Californie | Information à la collecte, droit de savoir, d’effacer et de limiter l’usage des données sensibles | Surtout le régulateur (CPPA) et le procureur général |
| CUBI | Texas | Notice + consentement avant la capture, destruction dans l’année suivant la fin de la finalité, pas de vente | Procureur général uniquement, jusqu’à 25 000 $ par violation |
Ce qui compte comme donnée biométrique
Les grands régimes la définissent de façon proche, mais pas identique.
Le RGPD range les données biométriques parmi les catégories particulières de l’article 9 : « données à caractère personnel résultant d’un traitement technique spécifique, relatives aux caractéristiques physiques, physiologiques ou comportementales d’une personne physique, qui permettent ou confirment son identification unique ».
La BIPA (Illinois Biometric Information Privacy Act, 740 ILCS 14) définit un « identifiant biométrique » comme « un scan de la rétine ou de l’iris, une empreinte digitale, une empreinte vocale ou un scan de la géométrie de la main ou du visage ». Elle couvre aussi l’« information biométrique » : tout ce qui repose sur ces identifiants et sert à identifier quelqu’un. Un vecteur facial en fait partie.
Le CCPA/CPRA traite l’information biométrique au sens large, y compris les « images du visage » dont on peut extraire un gabarit d’identification comme une empreinte faciale.
Il en découle trois choses valables pour toutes les pointeuses faciales du marché :
- Une photo de visage, utilisée pour identifier quelqu’un, est une donnée biométrique pour les trois.
- Le vecteur (embedding), la liste de nombres que le logiciel calcule à partir de l’image puis compare, est une donnée biométrique pour les trois. Dans FaceClock, ce sont 128 nombres par personne.
- Supprimer les photos en gardant le vecteur, c’est toujours conserver une donnée biométrique.
Ce que les lois exigent
L’essentiel en pratique. Il existe des exceptions ; ce qui compte, c’est la forme générale.
RGPD
- Une base légale. Dans la relation de travail, c’est rarement le consentement, car le déséquilibre des forces rend difficile de soutenir qu’il est « libre ». C’est plutôt une loi nationale qui autorise la biométrie, ou un intérêt légitime très solidement argumenté. Plusieurs autorités sont strictes : l’autorité néerlandaise a infligé 725 000 euros d’amende à une entreprise en 2020 pour un pointage par empreinte digitale.
- Une analyse d’impact (AIPD). Pour un traitement biométrique systématique des salariés, partez du principe qu’elle est nécessaire.
- Minimisation, mesures de sécurité, information claire et droits habituels (accès, effacement).
BIPA
- Notice écrite et autorisation signée avant le premier scan. Depuis la réforme de 2024 (SB 2979, promulguée le 2 août 2024), la signature électronique est acceptée.
- Un calendrier public et écrit de conservation et de destruction.
- Destruction quand la finalité est atteinte ou dans les 3 ans suivant la dernière interaction de la personne avec vous, selon ce qui arrive en premier. Pour une pointeuse, ça veut dire en général : au plus tard trois ans après le départ du salarié, et plus tôt si votre politique écrite le prévoit.
- Pas de vente, de location ni d’échange. Pas de divulgation sans consentement : c’est la section 15(d).
- Un niveau de soin raisonnable pour le stockage et la transmission.
Les sanctions expliquent l’attention qu’on lui porte : 1 000 $ par violation par négligence, 5 000 $ par violation intentionnelle ou imprudente. Deux affaires en ont fait de l’argent réel. Rosenbach v. Six Flags (2019) a jugé qu’il n’était pas nécessaire de prouver un préjudice réel pour agir. Cothron v. White Castle (2023) a jugé que chaque scan constituait une violation distincte, ce qui chiffrait l’exposition théorique de White Castle en milliards.
La réforme de 2024 a freiné ça : la collecte répétée auprès de la même personne avec la même méthode compte désormais comme une seule violation, et non une par pointage. Le plafond baisse beaucoup. La règle de base ne change pas : scanner le visage d’un salarié de l’Illinois sans autorisation signée préalable vous expose.
CCPA / CPRA
- Information au moment de la collecte : ce que vous collectez et pourquoi.
- Droit de savoir, d’effacer, de s’opposer à la vente ou au partage.
- Les données biométriques utilisées pour identifier sont des « informations personnelles sensibles », ce qui ajoute un droit de limiter leur usage.
- Depuis janvier 2023, les données des salariés sont pleinement couvertes.
Texas
La loi CUBI du Texas (Business and Commerce Code §503.001) ressemble à la BIPA, sans action privée : notice et consentement avant la capture, pas de vente, destruction dans l’année qui suit la fin de la finalité. Seul le procureur général peut la faire appliquer, mais il peut demander jusqu’à 25 000 $ par violation, et il a obtenu en 2024 un accord de 1,4 milliard de dollars avec Meta sur cette base. Ce n’est pas une loi endormie.
Ce que change le « uniquement sur l’appareil »
C’est la distinction qui compte le plus, et celle que les pages marketing brouillent.
Traitement dans le cloud. L’appareil prend une photo et l’envoie (ou envoie le vecteur) à un serveur. Le serveur compare et renvoie un nom. La plupart des pointeuses faciales « faciles à installer » fonctionnent ainsi. Les données biométriques transitent et sont stockées dans le cloud du fournisseur, qui devient au minimum sous-traitant, et chaque loi ci-dessus a désormais un deuxième acteur à surveiller.
Traitement sur l’appareil. Le téléphone ou la tablette capture l’image, calcule le vecteur avec un modèle intégré à l’application, le compare aux vecteurs stockés sur ce même appareil et donne un résultat : correspondance ou non. Rien ne quitte l’appareil. Il n’y a pas de serveur.
Les lois traitent ces deux cas très différemment :
- RGPD : pas de contrat de sous-traitance avec le fournisseur, pas de transfert hors UE, pas de risque de fuite chez le fournisseur. L’AIPD et la base légale restent à votre charge, mais la partie risques se réduit beaucoup. (La question de proportionnalité posée par la CNIL, elle, reste entière.)
- BIPA : la section 15(d) porte sur la divulgation. Si les données ne quittent jamais l’appareil, il n’y a de divulgation à personne. Les obligations de consentement et de conservation demeurent ; l’exposition liée à la transmission disparaît.
- CCPA : les questions de « vente » et de « partage » disparaissent presque, puisqu’il n’y a rien à vendre ni à partager. Le droit de savoir et d’effacer devient une affaire que la personne qui tient la tablette règle en deux minutes.
Ce n’est pas magique. Le poids réglementaire se déplace vers vous, l’employeur, et ce qui faisait le plus peur disparaît : l’accès de tiers, les transferts internationaux et une fuite chez un fournisseur qui exposerait votre équipe.
Ce que FaceClock stocke exactement, et où
Les promesses floues sur la vie privée ne coûtent rien, alors voici l’inventaire complet de FaceClock, tiré de l’application elle-même et non d’une plaquette.
| Donnée | Où elle est stockée | Combien de temps |
|---|---|---|
| Une photo de référence par salarié | Stockage de l’application sur l’appareil | Jusqu’à la suppression du salarié |
| Vecteur facial (128 nombres) par salarié | Base SQLite locale sur l’appareil | Jusqu’à la suppression du salarié |
| Nom du salarié | Base locale | Jusqu’à la suppression du salarié |
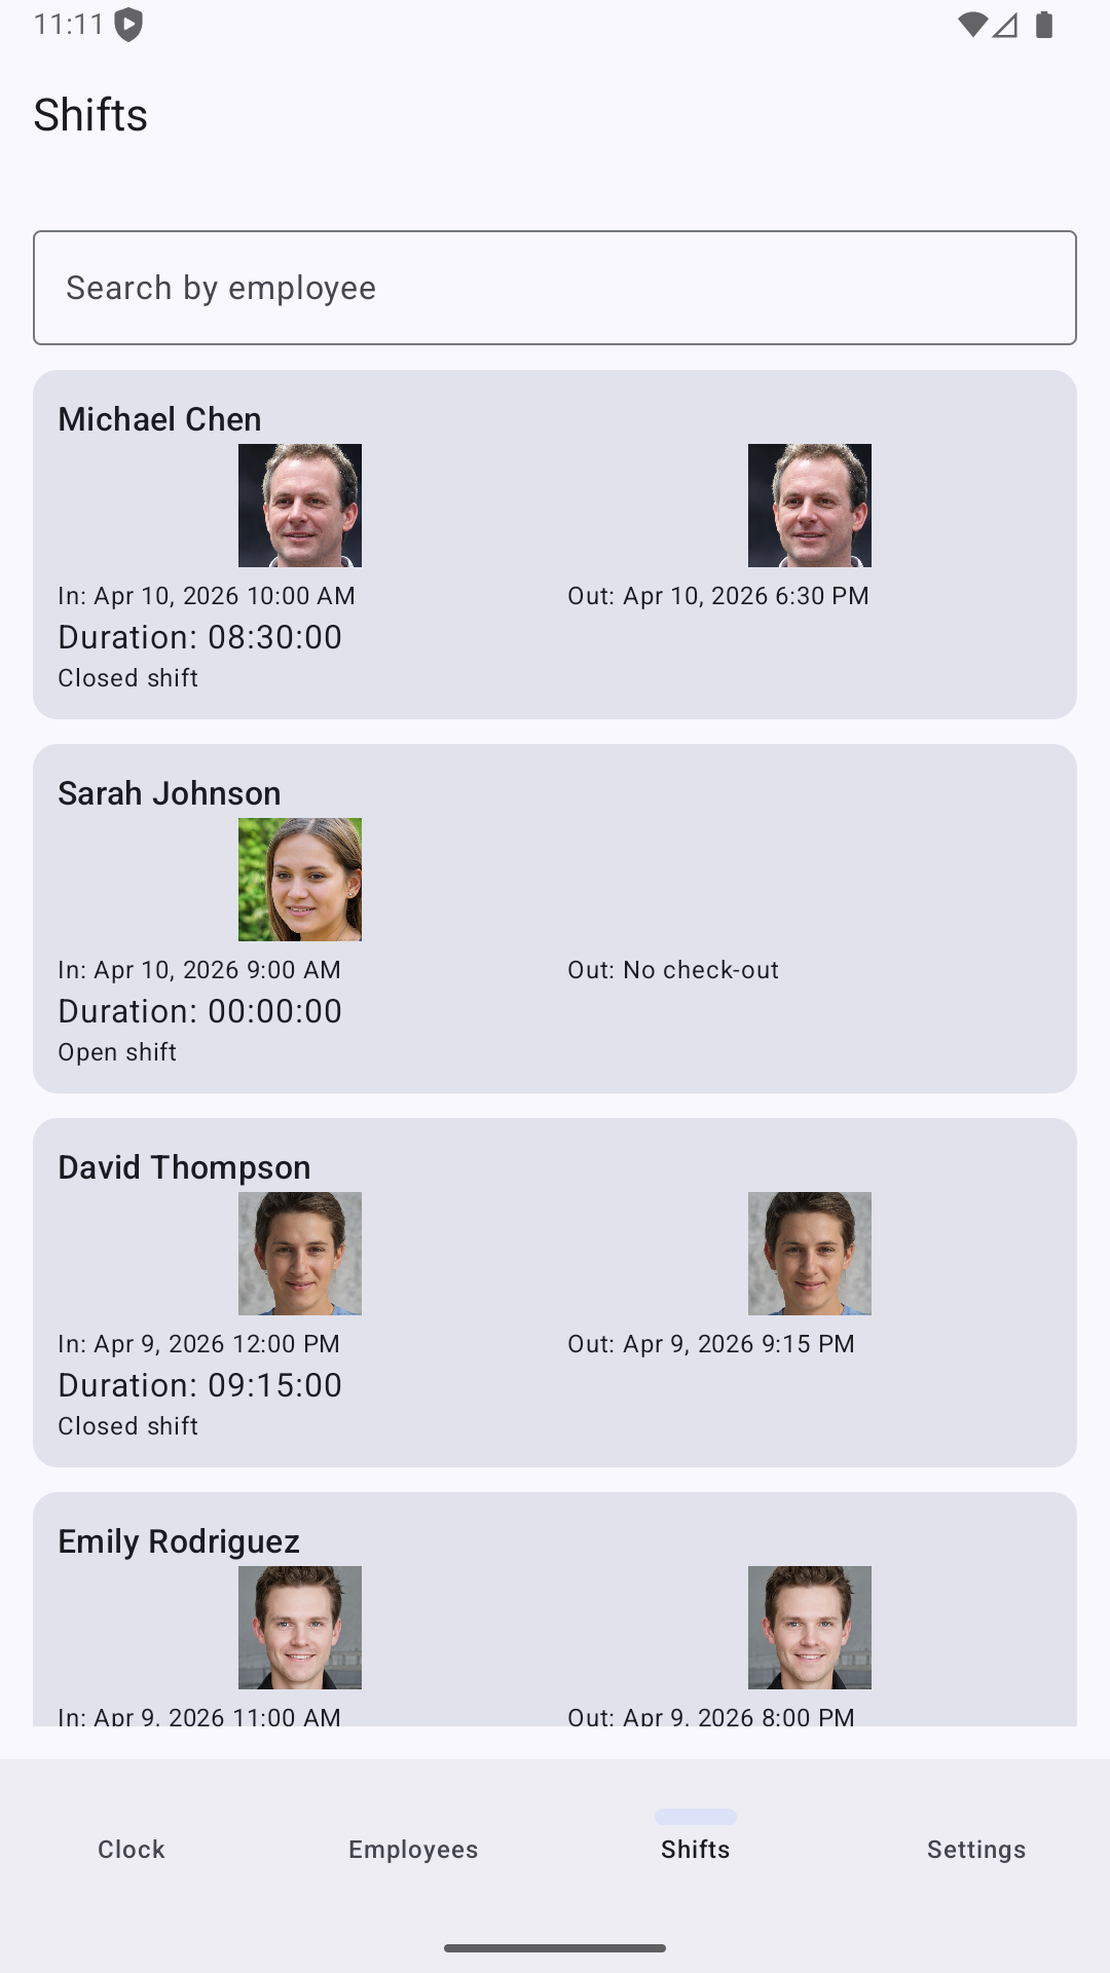
| Photo d’arrivée et de départ de chaque service | Stockage de l’application sur l’appareil | Supprimées automatiquement après 90 jours |
| Horodatages et durée des services | Base locale | Supprimés automatiquement après 90 jours |
Une tâche de fond tourne toutes les heures et supprime les services et leurs photos de plus de 90 jours. Ces 90 jours sont fixés dans l’application ; ce n’est pas un réglage que quelqu’un pourrait modifier discrètement.
La détection des visages utilise YuNet et la comparaison utilise SFace, deux modèles ouverts de l’OpenCV Zoo, exécutés sur l’appareil via ONNX Runtime. Le manifeste Android de l’application déclare une seule permission, CAMERA. Il n’y a pas de permission INTERNET : le système d’exploitation lui-même empêche l’application d’ouvrir une connexion réseau. Pas de SDK d’analyse, pas de rapport de plantage.
Ce que « sur l’appareil » doit vraiment vouloir dire
Des choses que je vois mal étiquetées :
« Traitement en périphérie » ne veut pas toujours dire sur l’appareil. Certains produits calculent le vecteur dans vos locaux puis l’envoient dans le cloud pour la comparaison. C’est toujours un flux de données biométriques vers un tiers.
« Nous supprimons les photos immédiatement » ne sert à rien si le vecteur reste dans le cloud. Le vecteur est une donnée biométrique pour toutes les lois ci-dessus.
« Nous ne stockons pas de données biométriques sur nos serveurs » ne sert à rien si elles sont transmises. La transmission est un événement réglementé à part entière, notamment au titre de la section 15(d) de la BIPA.
Pour qu’une promesse de traitement uniquement sur l’appareil tienne, tout ceci doit être vrai :
- Le modèle de comparaison tourne sur l’appareil.
- Les vecteurs sont stockés uniquement dans le stockage local de l’application.
- La comparaison fonctionne sans aucun réseau : en mode avion, indéfiniment.
- Aucune télémétrie ne contient de données biométriques, hachées ou non.
Vous pouvez vérifier vous-même le premier et le troisième point. Pour n’importe quelle application Android, la liste des autorisations sur sa fiche Google Play (ou dans Paramètres, Applications) indique si elle peut accéder à internet. Si INTERNET n’y figure pas, elle ne le peut pas. Pour les applications qui l’ont, vous dépendez de la documentation du fournisseur.
Ce qu’il vous reste à faire en tant qu’employeur
Même avec l’architecture la plus propre, l’entreprise qui installe la pointeuse est responsable du traitement. Vous devez encore :
- Vérifier que la biométrie est proportionnée. En France, c’est la première question, et la réponse de la CNIL pour le simple contrôle des horaires est plutôt non. Ailleurs, définissez votre base légale avec un conseil local.
- Rédiger une notice d’une page. Ce que vous collectez, pourquoi, où c’est stocké, combien de temps, qui y a accès. Le tableau ci-dessus en fait l’essentiel.
- Recueillir une signature là où la loi l’exige. Illinois : autorisation écrite avant le premier scan. Texas : consentement avant la capture. UE : le consentement est une base fragile au travail, associez-le à une autre.
- Proposer une alternative. Une feuille d’émargement pour qui ne veut pas n’a aucun coût et désamorce beaucoup de tensions.
- Garder des durées de conservation cohérentes. FaceClock garde les services 90 jours. Si vous devez conserver plus longtemps les documents de décompte du temps de travail (en France, ils doivent rester à disposition de l’inspection du travail pendant un an), exportez le CSV chaque mois et archivez-le. L’export ne contient pas de visages, donc votre archive n’est pas biométrique.
- Supprimer les personnes qui partent. Supprimer un salarié dans FaceClock efface son profil, sa photo de référence et son vecteur de l’appareil. Ajoutez « supprimer de la pointeuse » à votre liste de départ, à côté de « récupérer les clés ».
Trois choses qui surprennent
Le consentement n’est pas la solution miracle qu’il semble être. Surtout dans l’UE. Une autorité qui examine une relation employeur-salarié se demandera si dire non était une vraie option. D’où l’importance de l’alternative du point 4.
Les sauvegardes de l’appareil peuvent faire revenir le cloud. Android peut sauvegarder les données des applications sur le compte Google du propriétaire. Si l’appareil appartient à une personne et non à l’entreprise, vérifiez les réglages de sauvegarde, ou utilisez une tablette dédiée avec un compte d’entreprise et la sauvegarde désactivée.
Les anciens salariés restent. La limite de trois ans de la BIPA court à partir de la dernière interaction : quelqu’un parti en 2024 ne devrait plus être enregistré en 2027. La purge de 90 jours concerne les services, pas l’enregistrement de la personne : ça, c’est votre liste de départ.
Là où ça se complique
Les cas simples sont les plus courants hors de France : un café, un cabinet dentaire, un atelier. Ils se terminent en général par une notice d’une page, une signature et un paragraphe dans le règlement intérieur.
Les cas difficiles mêlent plusieurs pays, des règles sectorielles en plus (santé, finance) ou des représentants du personnel qui ajoutent leur propre procédure. En France, le CSE doit être informé et consulté avant la mise en place d’un dispositif de contrôle de l’activité des salariés. En Allemagne, le comité d’entreprise a un droit de codécision sur tout système technique capable de surveiller les salariés.
Ma recommandation
Faites deux choses, dans cet ordre.
D’abord, vérifiez que l’architecture est vraiment sur l’appareil. Ça supprime l’essentiel de la complexité juridique. Vérifiez-le (regardez les autorisations) au lieu de croire la page du fournisseur. Notre guide pour choisir une pointeuse à reconnaissance faciale contient une liste de contrôle pour ça.
Ensuite, consacrez un quart d’heure à un avocat en droit du travail local pour confirmer votre cas. En France, c’est indispensable, compte tenu de la position de la CNIL.
Si les deux vont dans le bon sens, vous avez presque fini. Le « cauchemar de la biométrie » dont on parle est surtout un problème de traitement dans le cloud, pas de reconnaissance faciale. Et pour voir comment fonctionne le suivi au quotidien sans compte cloud, suivre les heures du personnel sans le cloud couvre le reste.