Relojes de fichaje biométricos y la ley: RGPD, BIPA, CCPA y qué significa de verdad «solo en el dispositivo»
- FaceClock Team
- Privacy
- 22 de abril de 2026
Índice
Este artículo existe porque recibo una y otra vez el mismo correo.
Suele empezar así: «Estábamos pensando en usar un reloj de fichaje con reconocimiento facial, pero nuestra persona de RR. HH. dice que tendríamos que cumplir [tal ley]. ¿Va a ser una pesadilla?».
La respuesta corta: depende sobre todo de si los datos biométricos salen del dispositivo. La larga incluye cinco leyes, tres casos judiciales, una reforma de 2024 y una distinción que la mayoría de proveedores prefiere dejar en la niebla. Vamos por partes.
Nada de esto es asesoramiento legal. Si tienes una implantación real con riesgo real, habla con un abogado de verdad. Lo que quiero es darte lo suficiente para saber qué preguntarle.
La versión corta
| Ley | Dónde | Qué exige a una empresa que usa un reloj facial | Quién puede demandar |
|---|---|---|---|
| RGPD, artículo 9 | UE / EEE | Base jurídica (casi nunca el consentimiento), EIPD, minimización, información, supresión a petición | Autoridades; particulares por daños |
| BIPA | Illinois | Aviso por escrito + autorización firmada antes del primer escaneo, política pública de conservación, no ceder datos sin consentimiento | Cualquier afectado: acción privada, 1.000 / 5.000 $ por infracción |
| CCPA / CPRA | California | Aviso en la recogida, derecho a saber, a borrar y a limitar el uso de datos sensibles | Sobre todo el regulador (CPPA) y el fiscal general |
| CUBI | Texas | Aviso + consentimiento antes de capturar, destruir en el año siguiente al fin de la finalidad, no vender | Solo el fiscal general, hasta 25.000 $ por infracción |
| Ley de Privacidad de Colorado (HB24-1130) | Colorado | Política biométrica y reglas de consentimiento que ahora alcanzan a empresas de cualquier tamaño | Fiscal general |
Si solo vas a leer una fila, lee la de BIPA. Es la que trae demandas colectivas.
Qué cuenta como dato biométrico
Los tres grandes regímenes lo definen de forma parecida, pero no idéntica.
El RGPD incluye los datos biométricos en las categorías especiales del artículo 9: «datos personales obtenidos a partir de un tratamiento técnico específico, relativos a las características físicas, fisiológicas o conductuales de una persona física que permitan o confirmen la identificación única de dicha persona».
La BIPA (Illinois Biometric Information Privacy Act, 740 ILCS 14) define un «identificador biométrico» como «un escaneo de retina o iris, huella dactilar, huella de voz o escaneo de la geometría de la mano o de la cara». Aparte, cubre la «información biométrica»: todo lo que se basa en esos identificadores y sirve para identificar a alguien. Un vector facial entra ahí.
La CCPA/CPRA trata la información biométrica en sentido amplio, incluidas las «imágenes de la cara» de las que se puede extraer una plantilla identificadora como una huella facial.
De ahí salen tres cosas que valen para cualquier reloj de fichaje facial del mercado:
- Una foto de una cara, usada para identificar a alguien, es un dato biométrico para las tres.
- El vector (embedding), la lista de números que calcula el software a partir de la imagen y que luego compara, es un dato biométrico para las tres. En el caso de FaceClock son 128 números por persona.
- Borrar las fotos y quedarte con el vector sigue siendo conservar datos biométricos.
Qué exigen las leyes
Lo esencial en la práctica. Hay excepciones y matices; lo importante es la forma general.
RGPD
- Una base jurídica. En el ámbito laboral casi nunca es el consentimiento, porque el desequilibrio de poder hace difícil defender que sea «libre». Suele ser una ley nacional que autorice el fichaje biométrico o un interés legítimo muy bien argumentado. Algunos países son estrictos: la autoridad neerlandesa multó a una empresa con 725.000 euros en 2020 por fichar con huella dactilar. En España, la AEPD también ha sido exigente con el fichaje biométrico, así que conviene consultarlo antes.
- Una evaluación de impacto (EIPD). Para un tratamiento biométrico sistemático del personal, da por hecho que la necesitas.
- Minimización de datos, medidas de seguridad, información clara y los derechos habituales (acceso, supresión).
BIPA
- Aviso por escrito y una autorización firmada antes del primer escaneo. Desde la reforma de 2024 (SB 2979, firmada el 2 de agosto de 2024) vale la firma electrónica.
- Un calendario público y por escrito de conservación y destrucción.
- Destrucción cuando se cumple la finalidad o en los 3 años siguientes a la última interacción de la persona contigo, lo que ocurra antes. En un reloj de fichaje eso suele significar: como tarde tres años después de que el empleado se vaya, y antes si tu política escrita lo dice.
- Nada de vender, alquilar ni comerciar. Nada de ceder los datos sin consentimiento: eso es la sección 15(d).
- Un nivel razonable de cuidado al guardar y transmitir.
Las sanciones son la razón de tanta atención: 1.000 $ por infracción negligente y 5.000 $ por infracción intencionada o temeraria. Dos casos lo convirtieron en dinero de verdad. Rosenbach v. Six Flags (2019) estableció que no hace falta demostrar un daño real para demandar. Cothron v. White Castle (2023) estableció que cada escaneo era una infracción distinta, lo que puso la exposición teórica de White Castle en miles de millones.
La reforma de 2024 lo frenó: la recogida repetida de la misma persona con el mismo método cuenta ahora como una infracción, no una por fichaje. Eso baja mucho el techo. No cambia la regla básica: si escaneas la cara de un empleado de Illinois sin una autorización firmada antes, estás expuesto.
CCPA / CPRA
- Aviso en el momento de la recogida: qué recoges y para qué.
- Derecho a saber, a borrar y a oponerse a la venta o cesión.
- Los datos biométricos usados para identificar son «información personal sensible», lo que añade el derecho a limitar su uso.
- Desde enero de 2023, los datos del personal están plenamente incluidos. Antes estaban exentos en parte.
Texas y Colorado
La CUBI de Texas (Business and Commerce Code §503.001) tiene la forma de la BIPA pero sin demandas privadas: aviso y consentimiento antes de capturar, nada de ventas, destrucción en el año siguiente al fin de la finalidad. Solo el fiscal general puede aplicarla, pero puede pedir hasta 25.000 $ por infracción, y en 2024 cerró un acuerdo con Meta por 1.400 millones de dólares al amparo de esta ley. No es una ley dormida.
La HB24-1130 de Colorado modificó la Ley de Privacidad de Colorado para la biometría, con efecto desde el 1 de julio de 2025. Lo que importa aquí: sus reglas para empleadores se aplican sin los umbrales de tamaño habituales, así que una panadería de 12 personas en Denver también está incluida.
Cómo cambia el panorama «solo en el dispositivo»
Esta es la distinción que más importa y la que las páginas de marketing difuminan.
Procesamiento en la nube. El dispositivo hace una foto y la envía (o envía el vector) a un servidor. El servidor compara y devuelve un nombre. Así funcionan la mayoría de relojes faciales «fáciles de instalar». Los datos biométricos viajan y se guardan en la nube del proveedor, que pasa a ser como mínimo encargado del tratamiento, y cada ley de arriba tiene ahora una segunda parte de la que preocuparse.
Procesamiento en el dispositivo. El teléfono o la tablet captura la imagen, calcula el vector con un modelo incluido en la app, lo compara con los vectores guardados en ese mismo dispositivo y da un resultado: coincide o no coincide. Nada sale del dispositivo. No hay servidor.
Las leyes tratan estos dos casos de forma muy distinta:
- RGPD: no hay contrato de encargo con el proveedor, ni transferencia internacional, ni riesgo de brecha en el proveedor. La EIPD y la base jurídica siguen siendo cosa tuya, pero el apartado de riesgos se acorta mucho.
- BIPA: la sección 15(d) trata de la cesión. Si los datos nunca salen del dispositivo, no hay cesión a nadie. Las obligaciones de consentimiento y conservación siguen; la exposición por transmisión desaparece.
- CCPA: las preguntas de «venta» y «cesión» casi desaparecen, porque no hay nada que vender ni ceder. El derecho a saber y a borrar se convierte en algo que la persona que tiene la tablet puede resolver en dos minutos.
No es magia. Traslada el peso regulatorio a ti, la empresa, y elimina lo que más asustaba: el acceso de terceros, las transferencias internacionales y una brecha en el proveedor que exponga a tu personal.
Qué guarda FaceClock exactamente, y dónde
Las promesas vagas de privacidad salen baratas, así que aquí va el inventario completo de FaceClock, sacado de la propia app y no de un folleto.
| Dato | Dónde se guarda | Cuánto tiempo |
|---|---|---|
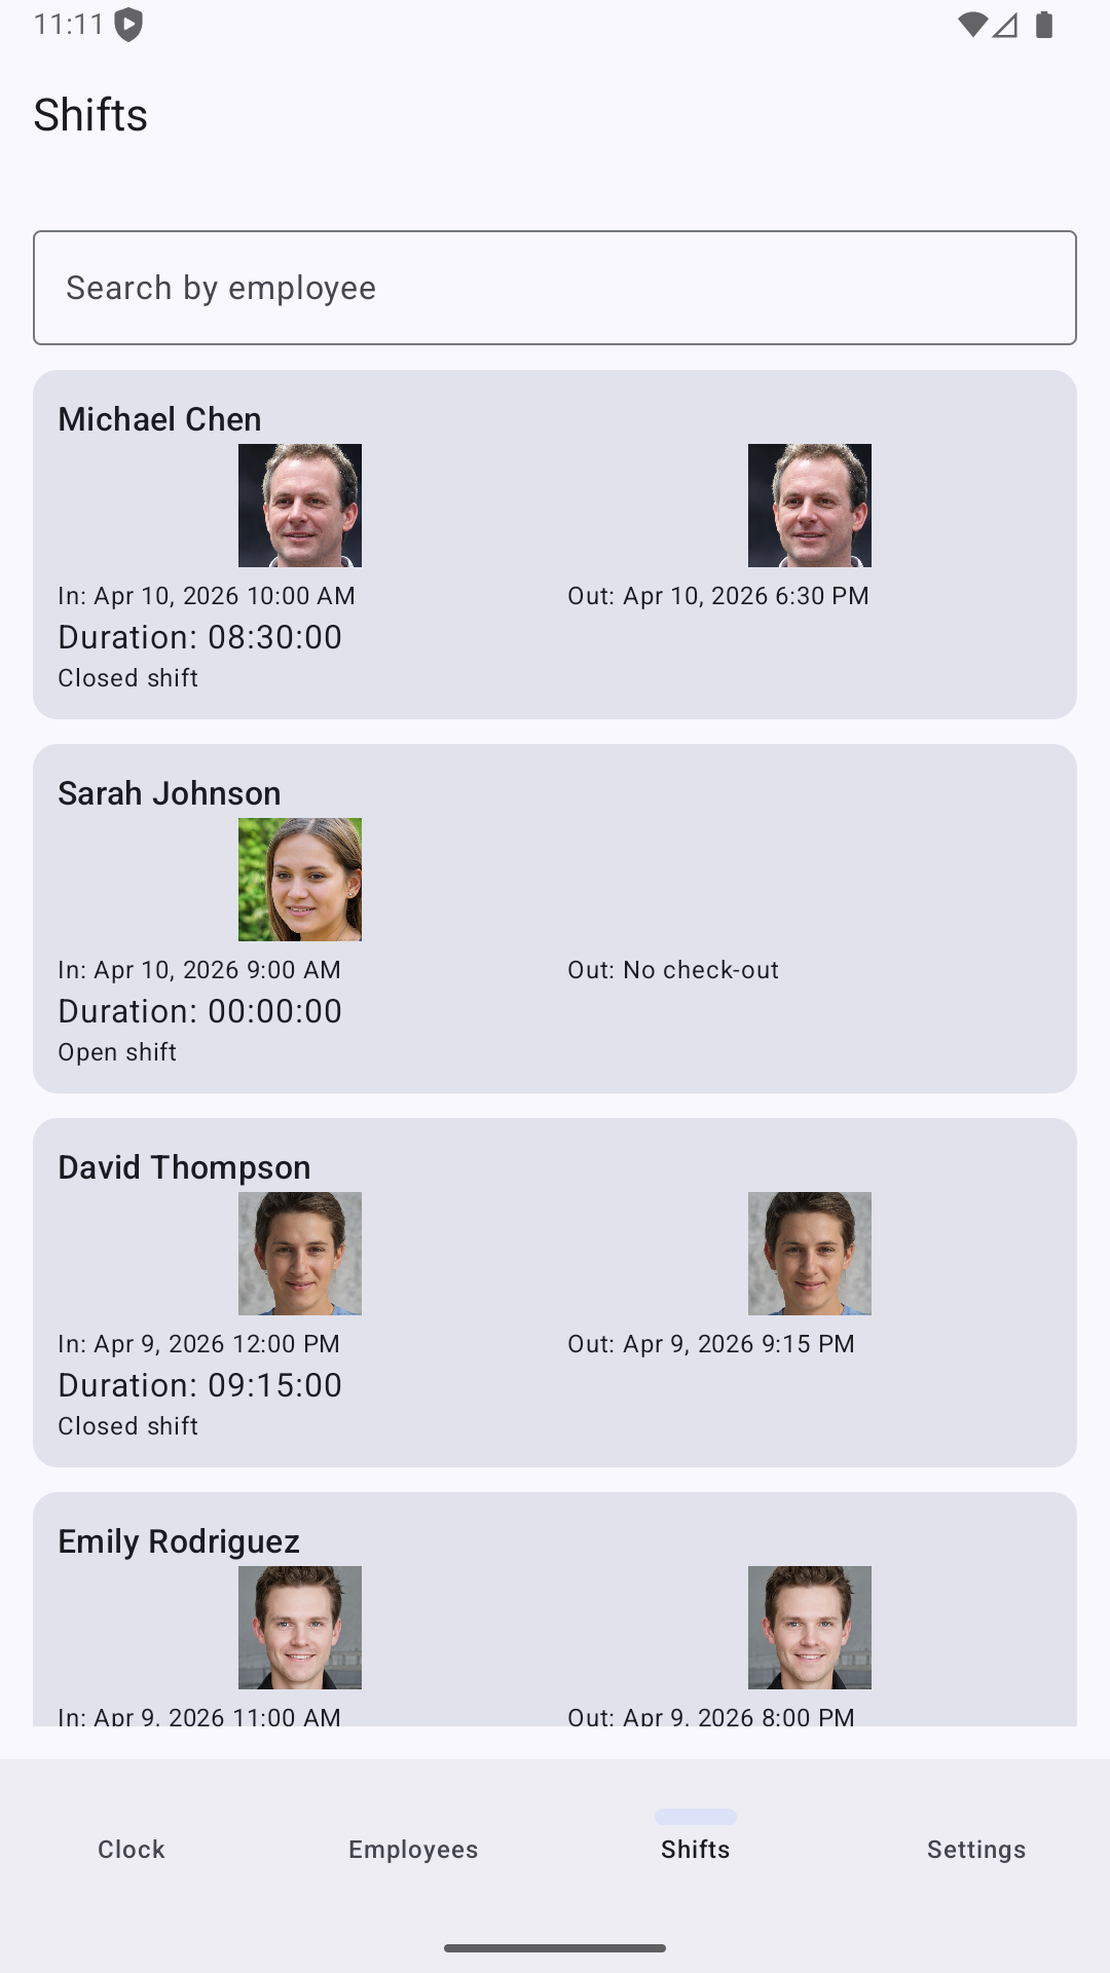
| Una foto de referencia por empleado | Almacenamiento de la app en el dispositivo | Hasta que borres al empleado |
| Vector facial (128 números) por empleado | Base de datos SQLite local en el dispositivo | Hasta que borres al empleado |
| Nombre del empleado | Base de datos local | Hasta que borres al empleado |
| Foto de entrada y de salida de cada turno | Almacenamiento de la app en el dispositivo | Se borran solas a los 90 días |
| Horas y duración de los turnos | Base de datos local | Se borran solas a los 90 días |
Una tarea en segundo plano se ejecuta cada hora y elimina los turnos y sus fotos con más de 90 días. Los 90 días están fijados en la app; no es un ajuste que alguien pueda cambiar sin que se note.
La detección de caras usa YuNet y la comparación usa SFace, dos modelos abiertos del OpenCV Zoo que se ejecutan en el dispositivo con ONNX Runtime. El manifiesto de Android de la app declara un único permiso, CAMERA. No hay permiso INTERNET, así que el propio sistema operativo no deja que la app abra una conexión de red. Sin SDK de analítica, sin informes de errores.
Qué tiene que cumplir «en el dispositivo» para contar
Cosas que veo mal etiquetadas:
«Procesamiento en el edge» no siempre es en el dispositivo. Algunos productos calculan el vector en tu oficina y luego lo envían a la nube para comparar. Sigue siendo un flujo de datos biométricos hacia un tercero.
«Borramos las fotos al momento» no sirve si el vector se queda en la nube. El vector es un dato biométrico para todas las leyes de arriba.
«No guardamos datos biométricos en nuestros servidores» no sirve si se transmiten. La transmisión es un hecho regulado por sí mismo, sobre todo según la sección 15(d) de la BIPA.
Para que la promesa de procesamiento solo en el dispositivo se sostenga, tiene que cumplirse todo esto:
- El modelo de comparación se ejecuta en el dispositivo.
- Los vectores viven solo en el almacenamiento local de la app.
- La comparación funciona sin ninguna red: en modo avión, indefinidamente.
- Ninguna telemetría incluye datos biométricos, ni con hash ni sin él.
El primer y el tercer punto los puedes comprobar tú. En cualquier app de Android, la lista de permisos de la ficha de Google Play (o de Ajustes, Aplicaciones) te dice si puede acceder a internet. Si INTERNET no está, no puede. Con las apps que sí lo tienen, dependes de lo que diga la documentación del proveedor.
Lo que tienes que hacer tú como empresa
Incluso con la arquitectura más limpia, la empresa que instala el reloj es la responsable del tratamiento. Sigues teniendo que:
- Decidir tu base jurídica. Con el RGPD es la parte que hay que argumentar con cuidado, y cambia según el país. Busca asesoramiento local.
- Redactar un aviso de una página. Qué recoges, por qué, dónde se guarda, cuánto tiempo y quién lo ve. La tabla de arriba es casi todo.
- Conseguir la firma donde la ley la pide. Illinois: autorización por escrito antes del primer escaneo. Texas: consentimiento antes de capturar. UE: el consentimiento es una base débil en el trabajo, así que combínalo con otra.
- Ofrecer una alternativa. Una hoja de firmas manual para quien no quiera no cuesta nada y quita mucha tensión a la conversación. En algunos países es casi lo esperado.
- Mantener coherentes tus plazos de conservación. FaceClock guarda los turnos 90 días. Si tu país exige conservar el registro de jornada más tiempo (en España son cuatro años), exporta el CSV cada mes y guárdalo. La exportación no contiene caras, así que tu registro a largo plazo no es biométrico.
- Borrar a la gente cuando se va. Eliminar a un empleado en FaceClock borra su perfil, su foto de referencia y su vector del dispositivo. Pon «borrar del reloj de fichaje» en tu lista de salida, junto a «recoger las llaves».
Tres cosas que sorprenden
El consentimiento no es la bala de plata que parece. Sobre todo en la UE. Una autoridad que mire una relación entre empresa y empleado se preguntará si decir que no era una opción real. Por eso importa la alternativa del punto 4.
Las copias de seguridad del dispositivo pueden volver a meter la nube. Android puede hacer copia de los datos de las apps en la cuenta de Google del propietario. Si el dispositivo es de una persona y no de la empresa, revisa los ajustes de copia, o usa una tablet dedicada con una cuenta de empresa y la copia desactivada.
Los antiguos empleados se quedan. El límite de tres años de la BIPA cuenta desde la última interacción, así que alguien que se fue en 2024 no debería seguir registrado en 2027. El borrado de los 90 días afecta a los turnos, no al registro de la persona: eso va en tu lista de salida.
Dónde se complica
Los casos fáciles son los habituales: una cafetería, una clínica dental, un taller. Suelen acabar con un aviso de una página, una firma y un párrafo en el manual del personal.
Los difíciles mezclan varios países a la vez, normas sectoriales encima (sanidad, finanzas) o un comité de empresa o convenio que añade su propio proceso. En Alemania, por ejemplo, el comité de empresa tiene derecho de codecisión sobre cualquier sistema técnico que pueda controlar al personal, y un reloj facial entra claramente.
Mi recomendación
Haz dos cosas, en este orden.
Primero, asegúrate de que la arquitectura es de verdad en el dispositivo. Elimina la mayor parte de la complejidad legal. Compruébalo (mira los permisos) en lugar de fiarte de la web del proveedor. Nuestra guía para elegir un reloj de fichaje con reconocimiento facial tiene una lista de comprobación para eso.
Segundo, dedica quince minutos a un abogado laboralista local para confirmar tu caso. Cuesta poco.
Si ambas cosas cuadran, casi has terminado. La «pesadilla de la privacidad biométrica» que tanto preocupa es sobre todo un problema del procesamiento en la nube, no del reconocimiento facial. Y si quieres ver cómo funciona el registro del día a día sin cuenta en la nube, cómo controlar las horas del personal sin la nube cubre el resto.