Biometrische Zeiterfassung und das Recht: DSGVO, BIPA, CCPA und was „nur auf dem Gerät“ wirklich bedeutet
- FaceClock Team
- Privacy
- 22. April 2026
Inhalt
Diesen Artikel gibt es, weil ich immer wieder dieselbe E-Mail bekomme.
Sie beginnt meist so: „Wir überlegen, eine Stempeluhr mit Gesichtserkennung einzusetzen, aber unsere Personalabteilung meint, dann müssten wir [Gesetz X] einhalten. Wird das ein Albtraum?“
Die kurze Antwort: Es hängt vor allem davon ab, ob die biometrischen Daten das Gerät verlassen. Die lange Antwort umfasst mehrere Gesetze, einige Gerichtsentscheidungen, eine Reform von 2024 und eine Unterscheidung, die die meisten Anbieter lieber im Ungefähren lassen. Und für Arbeitgeber in Deutschland ein paar Besonderheiten, die vor allem anderen kommen.
Nichts davon ist Rechtsberatung. Wenn Sie ein echtes Projekt mit echtem Risiko haben, sprechen Sie mit einer Fachanwältin oder einem Fachanwalt. Ich möchte Ihnen genug mitgeben, damit Sie wissen, was Sie fragen sollten.
Zuerst Deutschland
Drei Punkte sollten deutsche Arbeitgeber kennen, bevor sie über Technik nachdenken.
Die Pflicht zur Arbeitszeiterfassung. Seit dem Beschluss des Bundesarbeitsgerichts vom 13. September 2022 (1 ABR 22/21) sind Arbeitgeber verpflichtet, die Arbeitszeit ihrer Beschäftigten systematisch zu erfassen. Eine Form schreibt das BAG nicht vor. Eine Stempeluhr, egal welcher Art, ist also kein Luxus mehr, sondern eine Antwort auf eine bestehende Pflicht.
Biometrie ist dafür meist nicht „erforderlich“. Biometrische Daten sind nach Art. 9 DSGVO besonders geschützt. Das Landesarbeitsgericht Berlin-Brandenburg hat 2020 (10 Sa 2130/19) entschieden, dass eine Zeiterfassung per Fingerabdruck ohne Einwilligung in der Regel nicht erforderlich ist, weil es mildere Mittel wie Karte oder PIN gibt. Ein Mitarbeiter durfte die Nutzung verweigern. Für die Gesichtserkennung gilt dieselbe Logik. Praktisch heißt das: Biometrische Zeiterfassung braucht in aller Regel eine freiwillige, informierte Einwilligung oder eine tragfähige Betriebsvereinbarung, und wer nicht mitmachen will, braucht eine Alternative.
Der Betriebsrat bestimmt mit. Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat bei technischen Einrichtungen mitzubestimmen, die geeignet sind, Verhalten oder Leistung zu überwachen. Eine Stempeluhr mit Gesichtserkennung fällt eindeutig darunter. Ohne Betriebsrat im Betrieb entfällt dieser Schritt, die Einwilligungsfrage bleibt.
Die gute Nachricht: Die Verarbeitung auf dem Gerät macht die übrige DSGVO-Prüfung deutlich einfacher, wie unten beschrieben. Die schlechte: Sie ersetzt weder Einwilligung noch Betriebsrat.
Die Kurzfassung
| Gesetz | Wo | Was es von einem Arbeitgeber mit Gesichts-Stempeluhr verlangt | Wer vorgehen kann |
|---|---|---|---|
| DSGVO Art. 9 + BetrVG | Deutschland | Rechtsgrundlage (meist Einwilligung oder Betriebsvereinbarung), Mitbestimmung, DSFA, Alternative anbieten | Aufsichtsbehörden; Betroffene; Betriebsrat |
| DSGVO Art. 9 | EU / EWR | Rechtsgrundlage (selten Einwilligung), DSFA, Datenminimierung, Information, Löschung auf Anfrage | Aufsichtsbehörden; Betroffene auf Schadensersatz |
| BIPA | Illinois | Schriftliche Information + unterschriebene Freigabe vor dem ersten Scan, öffentliche Löschrichtlinie, keine Weitergabe ohne Einwilligung | Jeder Betroffene: Privatklage, 1.000 / 5.000 $ pro Verstoß |
| CCPA / CPRA | Kalifornien | Information bei Erhebung, Recht auf Auskunft, Löschung und Einschränkung sensibler Daten | Vor allem die Aufsicht (CPPA) und der Generalstaatsanwalt |
| CUBI | Texas | Information + Einwilligung vor der Erfassung, Löschung binnen eines Jahres nach Zweckende, kein Verkauf | Nur der Generalstaatsanwalt, bis 25.000 $ pro Verstoß |
Was als biometrisches Datum gilt
Die großen Regelwerke definieren es ähnlich, aber nicht gleich.
Die DSGVO zählt biometrische Daten zu den besonderen Kategorien des Art. 9: „mit speziellen technischen Verfahren gewonnene personenbezogene Daten zu den physischen, physiologischen oder verhaltenstypischen Merkmalen einer natürlichen Person, die die eindeutige Identifizierung dieser natürlichen Person ermöglichen oder bestätigen“.
Die BIPA (Illinois Biometric Information Privacy Act, 740 ILCS 14) definiert einen „biometrischen Identifikator“ als „Netzhaut- oder Iris-Scan, Fingerabdruck, Stimmabdruck oder Scan der Hand- oder Gesichtsgeometrie“. Daneben erfasst sie „biometrische Informationen“: alles, was auf diesen Identifikatoren beruht und zur Identifizierung dient. Ein Gesichtsvektor gehört dazu.
Der CCPA/CPRA fasst biometrische Informationen weit, einschließlich „Bildern des Gesichts“, aus denen sich eine Identifikationsvorlage wie ein Gesichtsabdruck gewinnen lässt.
Daraus folgen drei Dinge, die für jede Gesichts-Stempeluhr auf dem Markt gelten:
- Ein Gesichtsfoto, das zur Identifizierung genutzt wird, ist nach allen drei Regelwerken ein biometrisches Datum.
- Der Vektor (Embedding), also die Zahlenreihe, die die Software aus dem Bild berechnet und vergleicht, ist ebenfalls ein biometrisches Datum. Bei FaceClock sind das 128 Zahlen pro Person.
- Wer die Fotos löscht und den Vektor behält, speichert weiterhin biometrische Daten.
Was die Gesetze verlangen
Der praktische Kern. Es gibt Ausnahmen; entscheidend ist das Grundmuster.
DSGVO
- Eine Rechtsgrundlage. Im Arbeitsverhältnis ist die Einwilligung heikel, weil das Machtgefälle die Freiwilligkeit in Frage stellt. Sie kann trotzdem tragen, wenn es eine echte Alternative ohne Nachteile gibt. Daneben kommen Betriebsvereinbarungen in Betracht. Andere Länder sind ähnlich streng: Die niederländische Aufsicht verhängte 2020 ein Bußgeld von 725.000 Euro gegen ein Unternehmen wegen Zeiterfassung per Fingerabdruck.
- Eine Datenschutz-Folgenabschätzung (DSFA). Bei systematischer biometrischer Verarbeitung von Beschäftigtendaten sollten Sie davon ausgehen, dass Sie eine brauchen.
- Datenminimierung, technische und organisatorische Maßnahmen, klare Information und die üblichen Betroffenenrechte (Auskunft, Löschung).
BIPA
- Schriftliche Information und eine unterschriebene Freigabe vor dem ersten Scan. Seit der Reform 2024 (SB 2979, unterzeichnet am 2. August 2024) genügt eine elektronische Unterschrift.
- Eine öffentliche, schriftliche Richtlinie zu Aufbewahrung und Löschung.
- Löschung, wenn der Zweck erfüllt ist, oder spätestens 3 Jahre nach dem letzten Kontakt der Person mit Ihnen, je nachdem, was zuerst eintritt.
- Kein Verkauf, keine Vermietung, kein Handel. Keine Weitergabe ohne Einwilligung: das ist Section 15(d).
- Angemessene Sorgfalt bei Speicherung und Übertragung.
Die Sanktionen erklären die Aufmerksamkeit: 1.000 $ pro fahrlässigem und 5.000 $ pro vorsätzlichem oder leichtfertigem Verstoß. Zwei Fälle machten daraus echtes Geld. Rosenbach v. Six Flags (2019) entschied, dass kein konkreter Schaden nachgewiesen werden muss. Cothron v. White Castle (2023) entschied, dass jeder einzelne Scan ein eigener Verstoß ist, was das theoretische Risiko von White Castle in Milliardenhöhe trieb.
Die Reform 2024 hat das gebremst: Wiederholte Erfassung derselben Person mit derselben Methode zählt jetzt als ein Verstoß, nicht als einer pro Stempelvorgang. Die Grundregel bleibt: Wer das Gesicht eines Mitarbeiters in Illinois ohne vorherige unterschriebene Freigabe scannt, ist angreifbar.
CCPA / CPRA
- Information bei der Erhebung: was Sie erheben und wozu.
- Recht auf Auskunft, Löschung und Widerspruch gegen Verkauf oder Weitergabe.
- Biometrische Daten zur Identifizierung sind „sensible personenbezogene Informationen“, was ein Recht auf Nutzungsbeschränkung hinzufügt.
- Seit Januar 2023 sind Beschäftigtendaten voll erfasst.
Texas
Das texanische CUBI-Gesetz (Business and Commerce Code §503.001) ähnelt der BIPA, aber ohne Privatklagen: Information und Einwilligung vor der Erfassung, kein Verkauf, Löschung binnen eines Jahres nach Zweckende. Nur der Generalstaatsanwalt kann es durchsetzen, allerdings mit bis zu 25.000 $ pro Verstoß, und er hat 2024 auf dieser Grundlage einen Vergleich über 1,4 Milliarden Dollar mit Meta erzielt. Ein schlafendes Gesetz ist das nicht.
Was „nur auf dem Gerät“ verändert
Das ist die Unterscheidung, auf die es am meisten ankommt und die Marketingseiten gern verwischen.
Verarbeitung in der Cloud. Das Gerät macht ein Foto und schickt es (oder den Vektor) an einen Server. Der Server gleicht ab und schickt einen Namen zurück. So funktionieren die meisten „einfach einzurichtenden“ Gesichts-Stempeluhren. Die biometrischen Daten werden übertragen und beim Anbieter gespeichert, der damit mindestens Auftragsverarbeiter wird, und jedes der Gesetze oben hat eine zweite Partei im Blick.
Verarbeitung auf dem Gerät. Das Telefon oder Tablet nimmt das Bild auf, berechnet den Vektor mit einem Modell, das in der App steckt, vergleicht ihn mit den Vektoren auf demselben Gerät und liefert ein Ergebnis: Treffer oder kein Treffer. Nichts verlässt das Gerät. Es gibt keinen Server.
Die Gesetze behandeln beides sehr unterschiedlich:
- DSGVO: kein Auftragsverarbeitungsvertrag mit dem Anbieter, keine Drittlandübermittlung, kein Datenleck beim Anbieter. DSFA und Rechtsgrundlage bleiben Ihre Aufgabe, aber der Risikoteil schrumpft erheblich. Einwilligung und Mitbestimmung ersetzt das nicht.
- BIPA: Section 15(d) betrifft die Weitergabe. Verlassen die Daten nie das Gerät, gibt es keine Weitergabe. Einwilligungs- und Löschpflichten bleiben; das Übertragungsrisiko entfällt.
- CCPA: Die Fragen nach „Verkauf“ und „Weitergabe“ entfallen weitgehend, weil es nichts zu verkaufen oder weiterzugeben gibt. Auskunft und Löschung erledigt die Person, die das Tablet in der Hand hat, in zwei Minuten.
Magie ist das nicht. Das regulatorische Gewicht liegt dann bei Ihnen als Arbeitgeber, und es entfällt, was am meisten Sorgen machte: Zugriff Dritter, Übermittlungen ins Ausland und ein Datenleck beim Anbieter, das Ihr Team betrifft.
Was FaceClock genau speichert, und wo
Vage Datenschutzversprechen sind billig. Deshalb hier das vollständige Inventar von FaceClock, direkt aus der App und nicht aus einem Prospekt.
| Datum | Wo gespeichert | Wie lange |
|---|---|---|
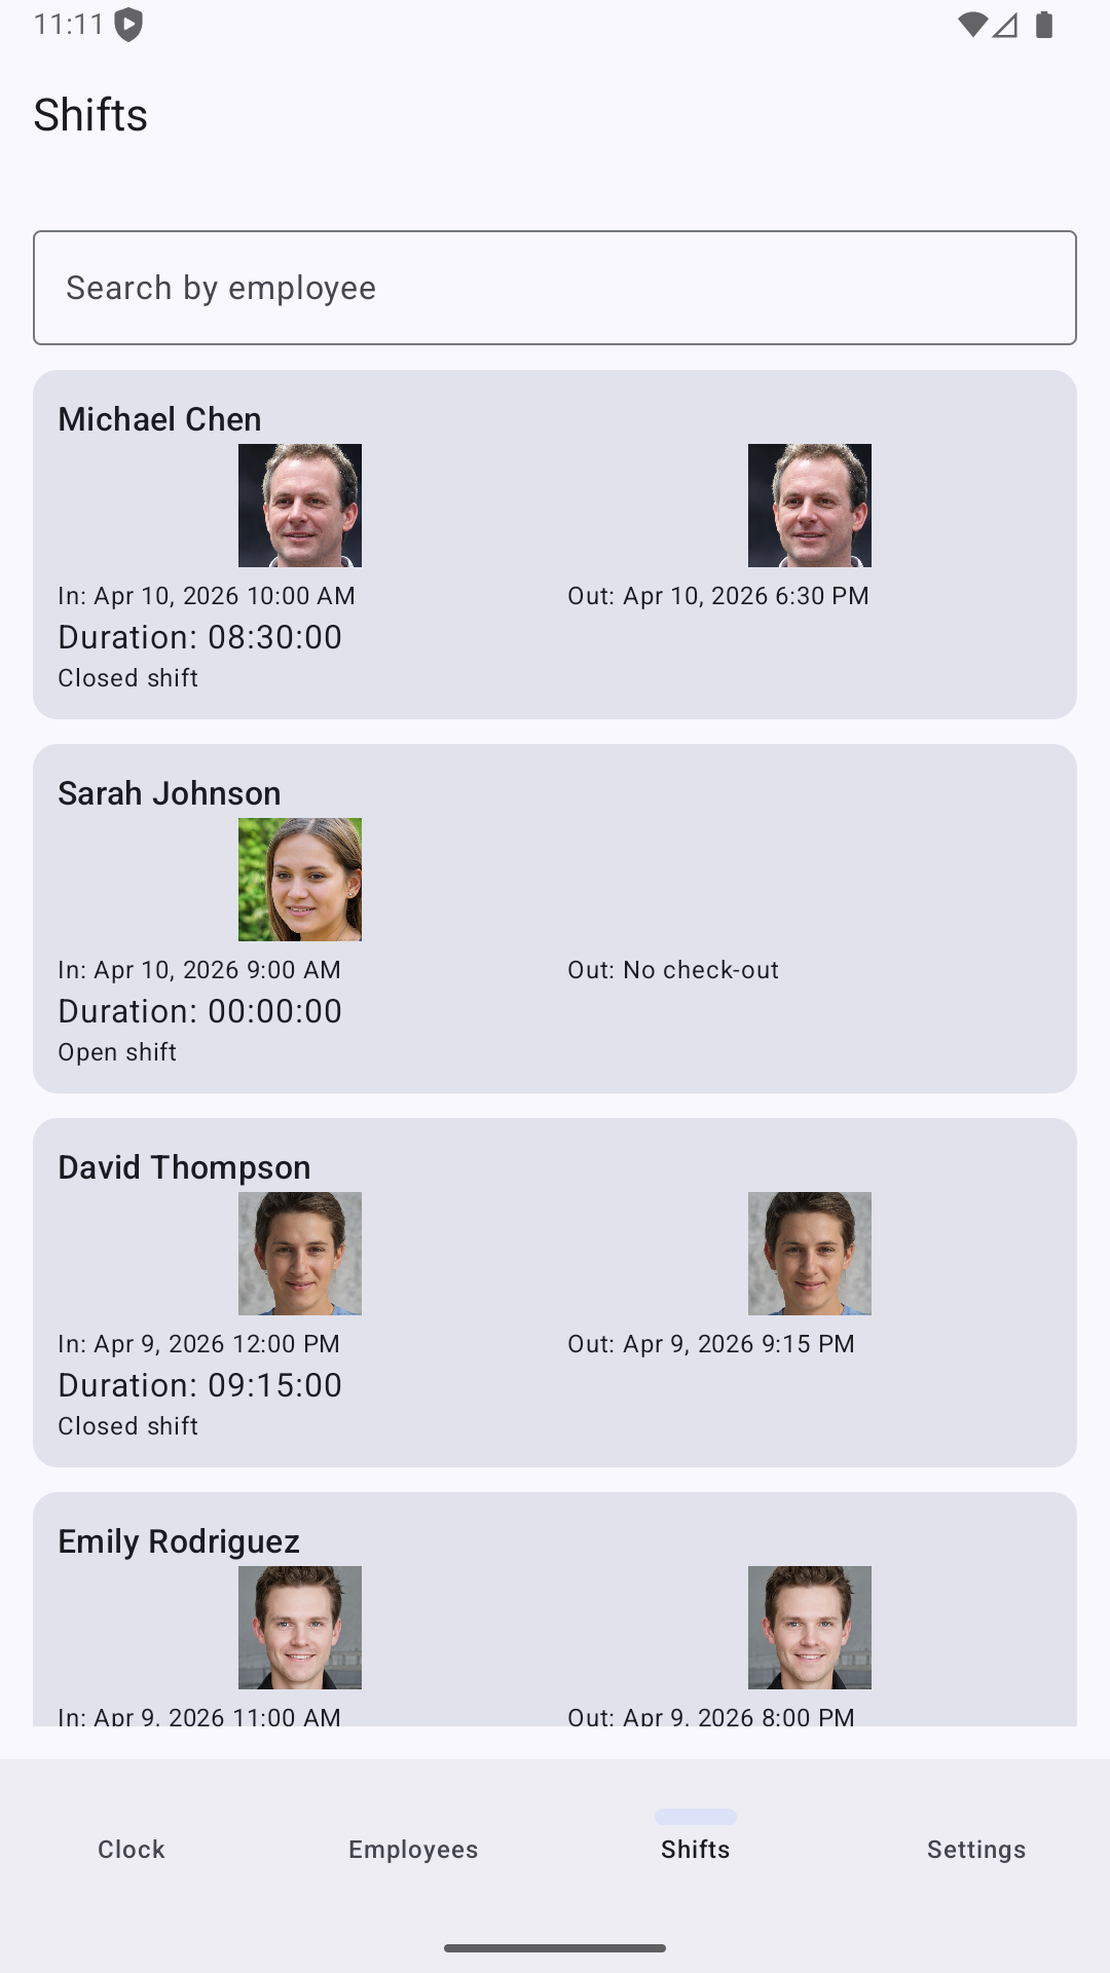
| Ein Referenzfoto pro Mitarbeiter | App-Speicher auf dem Gerät | Bis Sie den Mitarbeiter löschen |
| Gesichtsvektor (128 Zahlen) pro Mitarbeiter | Lokale SQLite-Datenbank auf dem Gerät | Bis Sie den Mitarbeiter löschen |
| Name des Mitarbeiters | Lokale Datenbank | Bis Sie den Mitarbeiter löschen |
| Foto beim Ein- und Ausstempeln jeder Schicht | App-Speicher auf dem Gerät | Automatisch gelöscht nach 90 Tagen |
| Zeitstempel und Dauer der Schichten | Lokale Datenbank | Automatisch gelöscht nach 90 Tagen |
Ein Hintergrundjob läuft stündlich und entfernt Schichten samt Fotos, die älter als 90 Tage sind. Die 90 Tage sind in der App fest vorgegeben, keine Einstellung, die jemand unbemerkt ändern könnte.
Die Gesichtserkennung nutzt YuNet, der Abgleich SFace, zwei offene Modelle aus dem OpenCV Zoo, die über ONNX Runtime auf dem Gerät laufen. Das Android-Manifest der App deklariert genau eine Berechtigung, CAMERA. Es gibt keine INTERNET-Berechtigung, das Betriebssystem selbst verhindert also jede Netzwerkverbindung der App. Kein Analytics-SDK, kein Crash-Reporting.
Was „auf dem Gerät“ erfüllen muss
Dinge, die ich oft falsch etikettiert sehe:
„Edge-Verarbeitung“ heißt nicht immer „auf dem Gerät“. Manche Produkte berechnen den Vektor bei Ihnen und schicken ihn dann zum Abgleich in die Cloud. Das bleibt ein biometrischer Datenfluss an Dritte.
„Wir löschen Fotos sofort“ hilft nicht, wenn der Vektor in der Cloud liegt. Der Vektor ist nach allen Gesetzen oben ein biometrisches Datum.
„Wir speichern keine biometrischen Daten auf unseren Servern“ hilft nicht, wenn sie übertragen werden. Die Übertragung ist selbst ein regulierter Vorgang, besonders nach Section 15(d) der BIPA.
Damit ein Versprechen „nur auf dem Gerät“ trägt, muss all das stimmen:
- Das Abgleichmodell läuft auf dem Gerät.
- Die Vektoren liegen nur im lokalen Speicher der App.
- Der Abgleich funktioniert ohne jedes Netz: im Flugmodus, unbegrenzt.
- Keine Telemetrie enthält biometrische Daten, weder gehasht noch sonst.
Den ersten und dritten Punkt können Sie selbst prüfen. Bei jeder Android-App zeigt die Berechtigungsliste auf der Google-Play-Seite (oder unter Einstellungen, Apps), ob sie ins Internet darf. Fehlt INTERNET, kann sie es nicht. Bei Apps mit dieser Berechtigung sind Sie auf die Dokumentation des Anbieters angewiesen.
Was Sie als Arbeitgeber trotzdem tun müssen
Auch mit der saubersten Architektur ist der Betrieb, der die Stempeluhr einsetzt, der Verantwortliche. Sie müssen weiterhin:
- Die Rechtsgrundlage klären. In Deutschland meist Einwilligung oder Betriebsvereinbarung. Holen Sie sich Rat vor Ort.
- Den Betriebsrat beteiligen, falls es einen gibt, und zwar vor der Einführung.
- Eine einseitige Information schreiben. Was Sie erheben, warum, wo es liegt, wie lange und wer Zugriff hat. Die Tabelle oben ist schon fast alles.
- Eine Alternative anbieten. Eine PIN, eine Karte oder eine Papierliste für alle, die nicht wollen. In Deutschland ist das praktisch Voraussetzung dafür, dass eine Einwilligung als freiwillig gilt.
- Aufbewahrungsfristen stimmig halten. FaceClock speichert Schichten 90 Tage. Wenn Sie Nachweise länger aufbewahren müssen (nach § 16 Abs. 2 ArbZG etwa Aufzeichnungen über Mehrarbeit mindestens zwei Jahre), exportieren Sie jeden Monat die CSV-Datei und archivieren Sie sie. Der Export enthält keine Gesichter, Ihr Langzeitarchiv ist also nicht biometrisch.
- Ausgeschiedene Mitarbeiter löschen. Wer in FaceClock gelöscht wird, verliert Profil, Referenzfoto und Vektor auf dem Gerät. Nehmen Sie „aus der Stempeluhr löschen“ in Ihre Austrittscheckliste auf, neben „Schlüssel zurückgeben“.
Drei Dinge, die überraschen
Die Einwilligung ist nicht der Generalschlüssel, der sie zu sein scheint. Eine Aufsichtsbehörde wird fragen, ob Nein sagen eine echte Option war. Deshalb ist die Alternative aus Punkt 4 so wichtig.
Gerätesicherungen können die Cloud zurückbringen. Android kann App-Daten im Google-Konto des Besitzers sichern. Gehört das Gerät einer Person und nicht dem Betrieb, prüfen Sie die Sicherungseinstellungen, oder nutzen Sie ein eigenes Tablet mit Firmenkonto und ausgeschalteter Sicherung.
Ehemalige bleiben hängen. Die Dreijahresfrist der BIPA läuft ab dem letzten Kontakt; wer 2024 gegangen ist, sollte 2027 nicht mehr registriert sein. Die 90-Tage-Bereinigung betrifft Schichten, nicht die Registrierung der Person. Das gehört auf die Austrittscheckliste.
Wo es schwierig wird
Die einfachen Fälle sind die häufigsten: ein Café, eine Zahnarztpraxis, eine Werkstatt ohne Betriebsrat. Sie enden meist mit einer einseitigen Information, einer freiwilligen Einwilligung mit Alternative und einem Absatz im Mitarbeiterhandbuch.
Schwierig wird es bei mehreren Ländern, zusätzlichen Branchenregeln (Gesundheitswesen, Finanzen) oder einem Betriebsrat, der die Einführung zu Recht genau prüfen will.
Meine Empfehlung
Zwei Dinge, in dieser Reihenfolge.
Erstens: Stellen Sie sicher, dass die Architektur wirklich auf dem Gerät arbeitet. Das nimmt den größten Teil der rechtlichen Komplexität heraus. Prüfen Sie es selbst (schauen Sie auf die Berechtigungen), statt der Anbieterseite zu glauben. Unser Ratgeber zur Auswahl einer Stempeluhr mit Gesichtserkennung enthält dafür eine Checkliste.
Zweitens: Nehmen Sie sich eine Viertelstunde mit einer Fachanwältin für Arbeitsrecht oder Ihrem Datenschutzbeauftragten. Das kostet wenig.
Wenn beides passt, sind Sie fast fertig. Der „Biometrie-Albtraum“, vor dem viele Angst haben, ist vor allem ein Problem der Cloud-Verarbeitung, nicht der Gesichtserkennung selbst. Und wie die tägliche Erfassung ohne Cloud-Konto aussieht, zeigt Arbeitszeit erfassen ohne Cloud.